Fragen Sie, wie viele Server im Rechenzentrum stehen — Sie bekommen eine Zahl. Fragen Sie, wie viele Systeme selbstständig Aktionen in Fachverfahren auslösen — Sie bekommen ein Gespräch.
Das ist kein Versäumnis der IT. Es liegt daran, dass die vorhandenen Register für andere Fragen gebaut wurden.
Warum die üblichen Verzeichnisse nicht greifen
Jedes bestehende Register hat recht und ist an genau einer Stelle blind:
- Die CMDB modelliert Betriebsmittel, keine Handlungsvollmachten.
- Das Anwendungsportfolio erfasst, was beschafft wurde. Ein Agent ist eine Funktion eines bestehenden Eintrags.
- Das IAM-Verzeichnis kennt den technischen Principal, nicht seinen Handlungsraum.
- Shadow-IT-Erkennung findet nicht genehmigte Dienste. Ein Agent in einem genehmigten Dienst ist definitionsgemäß kein Schatten.
- Der Change-Prozess erfasst Releases. Die risikorelevante Änderung ist aber eine Konfiguration.
Das gemeinsame Muster: Die Register modellieren Systeme, Identitäten oder Zwecke. Was keines von ihnen modelliert, ist die Verbindung — welcher Handelnde welche Werkzeuge gegen welche Ressourcen einsetzen darf.
Selbstauskunft findet nur die braven Agenten
Der übliche erste Schritt ist eine Umfrage in den Fachbereichen. Sie ist sinnvoll und liefert schnell Ergebnisse — aber sie findet systematisch nur, was die Befragten selbst als meldepflichtig erkennen. Wer eine Funktion in einem genehmigten Werkzeug eingeschaltet hat, hat aus seiner Sicht nichts eingeführt.
Deshalb braucht es Spurensuche. Und dabei gilt eine Eigenschaft, die den Aufwand rechtfertigt: Jedes Signal findet eine andere Klasse von Agenten.
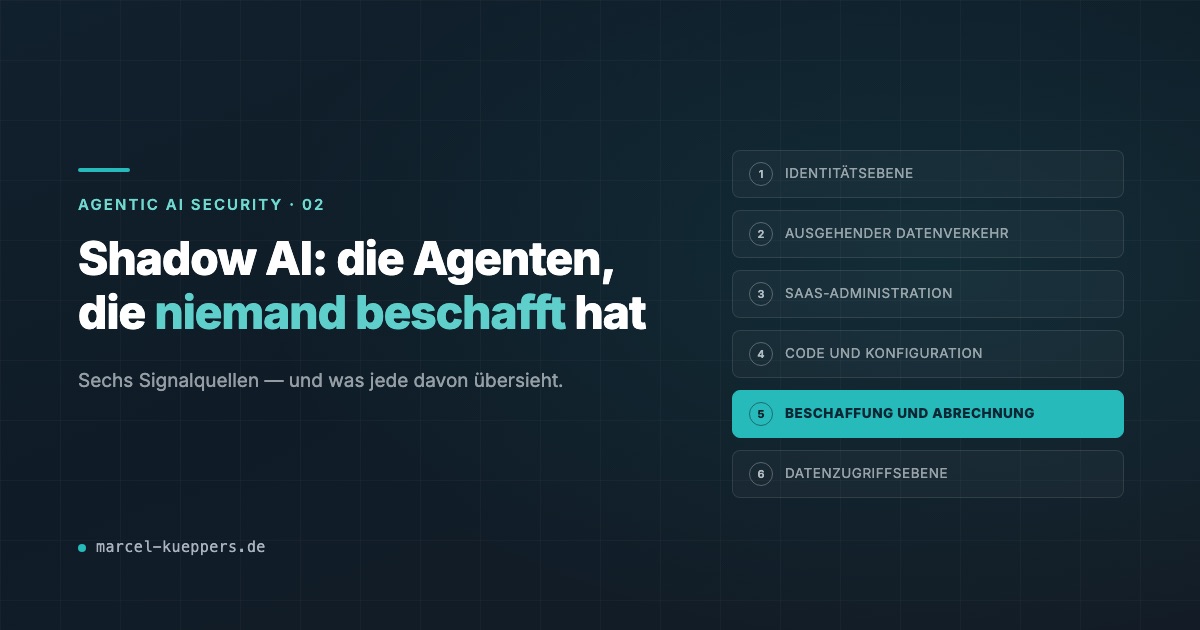
Die sechs Signalquellen
1 · Identitätsebene
Neu erteilte OAuth-Einwilligungen, Anwendungsregistrierungen, nicht-menschliche Identitäten mit auffallend regelmäßiger Tokenaktivität, langlebige API-Schlüssel. Findet: Agenten mit eigener technischer Identität. Übersieht: Agenten, die unter der Identität ihres Benutzers handeln — und das ist der häufigste Fall.
2 · Ausgehender Datenverkehr
Verbindungen zu Endpunkten von Modellanbietern, auch aus Systemen, von denen man es nicht erwartet. Findet: selbstgebaute Agenten mit direkter Modellanbindung. Übersieht: Agenten, deren Modellzugriff beim SaaS-Anbieter stattfindet und die eigene Umgebung nie verlässt.
3 · SaaS-Administrationsebene
Welche Mandanten haben agentische Funktionen aktiviert, welche Konnektoren sind eingerichtet, wer darf sie einrichten. Findet: die Klasse, die durch alle anderen Raster fällt. Erfordert: Zugang zu jeder relevanten Administrationsoberfläche — in der Praxis der aufwendigste Teil.
4 · Code und Konfiguration
Konfigurationsdateien für Werkzeugserver, Abhängigkeiten zu Agenten-Frameworks, abgelegte Systemanweisungen in Repositories. Findet: alles, was Entwicklungsteams gebaut haben. Übersieht: alles außerhalb der Versionsverwaltung — bei Low-Code-Agenten der Normalfall.
5 · Beschaffung und Abrechnung
Rechnungen von Modellanbietern, Kreditkartenabrechnungen, Erweiterungen bestehender Lizenzverträge. In der Praxis das zuverlässigste Signal für Agenten, die an allen technischen Kontrollen vorbeigebaut wurden. Bezahlt werden muss trotzdem.
6 · Datenzugriffsebene
Auffällige Zugriffsmuster: viele Einzelabrufe in kurzer Zeit, Zugriffe außerhalb von Arbeitszeiten, Lesezugriffe ohne zugehörige Benutzeraktivität. Findet: Agenten, die bereits arbeiten — unabhängig davon, wie sie entstanden sind.
Warum das kein Projekt ist
Ein Agent kann seinen Schadensradius zwischen zwei Erhebungen vollständig verändern, ohne dass sich an ihm etwas ändert, was ein Änderungsprozess bemerken würde. Ein zusätzlicher Konnektor genügt.
Ein Inventar, das einmal im Jahr erhoben wird, beschreibt deshalb einen Zustand, den es nicht mehr gibt.
Die Frage, die Sie morgen stellen können
Nutzen Sie drei Quellen parallel: Selbstauskunft, SaaS-Administrationsebene und Abrechnung. Diese drei decken zusammen die häufigsten Entstehungswege ab.
Und stellen Sie die Ergebnisse nebeneinander: Wie viele Agenten haben Sie gefunden, und für wie viele davon gibt es eine Freigabe?
Die Differenz ist die aussagekräftigste Kennzahl, die dieses Thema hergibt — und sie gehört in die Berichterstattung an die Leitung.
Was danach kommt
Eine Liste allein veraltet ab dem Tag ihrer Fertigstellung. Der Hebel liegt in einer Umkehrung: Der Registereintrag wird zur technischen Voraussetzung für den Werkzeugzugriff. Ein unbekannter Agent bekommt dann keine Werkzeuge. Niemand hat ihn verboten; es hat ihm nur niemand welche gegeben.
Wie ein solcher Registereintrag aussieht, welche Felder er tragen muss und wie die Durchsetzung funktioniert, steht im Whitepaper „Agent Inventory: Was läuft eigentlich bei uns?“
Agent Inventory: Was läuft eigentlich bei uns?
18 Seiten zur Bestandsaufnahme handelnder Systeme: welche Felder ein Registereintrag tragen muss, wie sich die sechs Signalquellen zusammenführen lassen und wie aus einer Liste eine Kontrolle wird.
Whitepaper als PDF laden →PDF, 1,1 MB · 18 Seiten · ohne Registrierung · Nr. 02 der Reihe Agentic AI Security Papers
Häufige Fragen
Was ist Shadow AI genau?
KI-Funktionen, die ohne Beteiligung von IT oder Security in Betrieb sind. Bei Agenten ist die Besonderheit, dass sie oft in genehmigter Software entstehen — also nicht im klassischen Sinne „Schatten“ sind.
Wie fange ich an, wenn ich keine Ressourcen habe?
Mit der riskantesten Klasse: Agenten mit Schreibrechten, mit Zugriff über mehrere Sicherheitsdomänen oder mit einem Kanal nach außen. Diese Auswahl ist in Wochen zu schaffen; die vollständige Erhebung nicht.
Kann ich Agenten bei Dienstleistern inventarisieren?
Nein. Wenn ein Dienstleister einen Agenten auf Daten ansetzt, die er von Ihnen erhalten hat, findet keine technische Signalquelle ihn. Das gehört in Verträge und Prüfrechte.