Zum Inhalt springen

Über mich

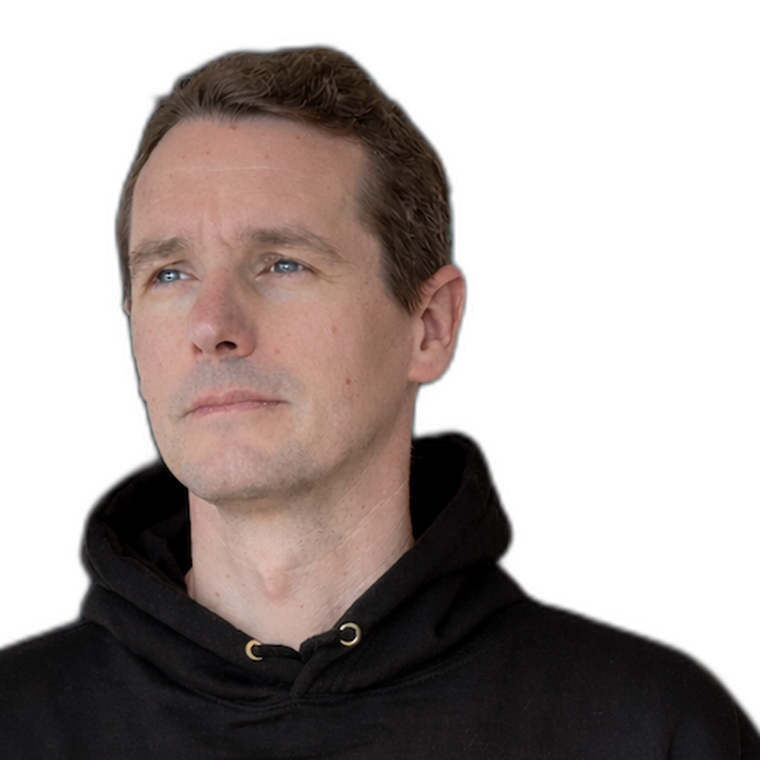
Marcel Küppers

Ich unterstütze Geschäftsleitungen und CISOs dabei, Cyberrisiken einzuordnen, schwierige Entscheidungen vorzubereiten und Security wirksam zu führen.

Als Sparringspartner, als Interim CISO und in Krisensimulationen. Dabei hilft mir, dass ich Cybersecurity nicht nur beraten, sondern selbst verantwortet habe: technisch, als CISO und aus der Geschäftsführung heraus.

  • 20+ Jahre Cybersecurity
  • Ex-CISO
  • Ex-CTO
  • Fachbuchautor

30 Minuten · unverbindlich · kein Pitch · auf LinkedIn vernetzen

Marcel Küppers
01 Der Weg

Vom Ethical Hacker zum Sparringspartner der Geschäftsleitung

Vom Penetrationstest bis zum Vorstandsreporting. Die wichtigste Erkenntnis aus dieser Zeit: Die Unternehmen mit der besten Technik waren nicht die sichersten. Den Ausschlag gab fast immer die Führung.

Technik seit 2005
2005

Ethical Hacker & Penetration Tester

Systeme brechen, um sie zu schützen. Hier habe ich gelernt, wie Angreifer wirklich denken und dass die größten Schwachstellen selten technischer Natur sind.

2008

Security Consultant

Dutzende Unternehmen, unterschiedliche Branchen, ein Muster: Die Organisationen mit der besten Technik hatten nicht immer die beste Sicherheit. Der Unterschied lag in der Führung.

2011

Security Architect

Sicherheitsarchitekturen entwerfen, die nicht nur auf dem Papier funktionieren. Die Erkenntnis: Sicherheit ist eine Architekturentscheidung, keine Checkbox.

2019

Fachbuchautor

Der erste eigene Titel — Wissen aus der Praxis in eine Form gebracht, die andere nachvollziehen können.

Praktische Einführung in Hardware Hacking, mitp Verlag 2019

Führung seit 2014
2014

Chief Technical Officer

TÜV SÜD Sec-IT GmbH

Technologie aus der Perspektive des Vorstands. Nicht mehr nur Security verantworten, sondern die gesamte technische Strategie, und verstehen, wie Vorstände Entscheidungen treffen.

2017–2023

Lehrbeauftragter, Masterstudiengang IT-Sicherheit

Hochschule Rosenheim

Sechs Jahre lang Wissen an die nächste Generation weitergegeben. Die Verbindung von Praxis und Lehre, und die Erkenntnis, dass gute Wissensvermittlung eine eigene Disziplin ist.

2018

Managing Director

Eurofins Cyber Security GmbH · NVISO GmbH

Ein Security-Unternehmen aufbauen und führen. Die Seite wechseln: vom Kunden zum Anbieter. Die Erkenntnis: Die besten Security-Berater lösen Führungsprobleme, nicht IT-Probleme.

2020

Autor und Trainer

TÜV SÜD Akademie

Entwicklung und Durchführung des Kurses „Hacking-Kenntnisse für Auditoren, Datenschutz- und IT-Experten“.

2022

Chief Information Security Officer

Fielmann Group AG · NIO GmbH · BG Klinik Murnau gGmbH

Die Gesamtverantwortung für Cybersicherheit, in Konzernen, im Mittelstand und in hochregulierten Umgebungen. Hier habe ich erfahren, dass Security an der Schnittstelle zur Geschäftsleitung entschieden wird.

seit 2026

Selbstständig: Advisory, Interim CISO und Krisensimulationen

Alles zusammengebracht: die technische Tiefe des Hackers, das strategische Verständnis des CISOs und die Perspektive der Geschäftsführung. Für Organisationen, die Cybersecurity nicht delegieren, sondern führen wollen.

„Gute Technik entfaltet ihre Wirkung erst, wenn Verantwortlichkeiten, Prioritäten und Entscheidungen dazu passen.“
02 Expertise

Cybersecurity aus vier Perspektiven

Damit aus Risiken Entscheidungen werden.

Cyberrisiken und Management­entscheidungen

Technische Risiken verstehen, geschäftliche Konsequenzen bewerten, Entscheidungen ermöglichen.

Ein kritischer Schwachstellenbericht ist noch keine Entscheidungsgrundlage. Entscheidend ist, was ein Risiko für Geschäftsprozesse, Kunden und Betrieb bedeutet und welche Handlungsoptionen bestehen. Ich helfe dabei, Cyberrisiken zu priorisieren, Investitionen zu bewerten und das in nachvollziehbare Beschlüsse zu übersetzen. Dazu gehört ein belastbares Board Reporting ebenso wie der bewusste Umgang mit Restrisiken.

Typische FrageWelche Cyberrisiken müssen wir jetzt reduzieren, welche können wir verantwortbar akzeptieren, und wer entscheidet darüber?

Executive Cyber Advisory

CISO-Führung und Security Governance

Security nicht nur konzipieren, sondern führen und wirksam steuern.

Als CISO habe ich Prioritäten gesetzt, Organisationen geführt, Budgets vertreten und Verantwortlichkeiten geklärt. Diese Erfahrung nutze ich, um Security-Organisationen weiterzuentwickeln und tragfähige Governance zu etablieren. NIS2, DORA und ISO 27001 betrachte ich dabei im jeweiligen Anwendungskontext: als Anforderungen, die in Verantwortlichkeiten, Entscheidungen und wirksame Maßnahmen übersetzt werden müssen.

Typische FrageWie gestalten wir Verantwortlichkeiten, Prioritäten und Reporting so, dass unsere Security-Organisation wirksam geführt werden kann?

Interim CISO

Cyberkrisen und organisatorische Resilienz

Handlungsfähig bleiben, wenn Informationen fehlen und Entscheidungen nicht warten.

Cyberkrisen sind keine rein technischen Vorfälle. Systeme abschalten oder weiterbetreiben? Kunden informieren oder erst die Lage klären? Ich habe reale Cybervorfälle in Führungsverantwortung erlebt und weiß, was entsteht, wenn technische Unsicherheit auf wirtschaftlichen und zeitlichen Druck trifft. Mit dem Incident Simulator mache ich solche Situationen für Führungsteams erlebbar.

Typische FrageIst unser Führungsteam darauf vorbereitet, während eines schweren Cybervorfalls unter Unsicherheit gemeinsam zu entscheiden?

Cyber-Krisensimulation

Security Architecture und Angriffsperspektive

Technische Tiefe als Grundlage für tragfähige Entscheidungen.

Meine Wurzeln liegen im Ethical Hacking, in Penetrationstests und im Entwurf von Sicherheitsarchitekturen. Das hilft mir, Sicherheitskonzepte kritisch zu hinterfragen, Angriffswege einzuordnen und wirksame Risikoreduktion von Maßnahmen ohne ausreichenden Nutzen zu unterscheiden. Ob Identität, Zero Trust, Lieferkette, Cloud oder KI: Es zählt, ob eine Technologie zum Risikoprofil passt, nicht ob sie modern klingt.

Typische FrageWelche technischen Maßnahmen reduzieren unsere relevanten Risiken wirklich, und wo investieren wir am Bedarf vorbei?

In addition to his outstanding technical knowledge and experience, he also has an eye for what is manageable and for the business needs. Marcel has led his teams with great commitment and by setting an example.
Herbert Huss · General Manager DACH, Intertek Business Assurance

Fachliche Schwerpunkte im Überblick

Strategie und Governance

  • Cyber-Risikomanagement
  • Board Reporting
  • Security Governance
  • NIS2 · DORA · ISO 27001

Technologie und Architektur

  • Security Architecture
  • Zero Trust und IAM
  • Supply Chain Security
  • KI-Sicherheit

Krisenführung und Befähigung

  • Incident Leadership
  • Business Continuity
  • Krisensimulationen
  • Executive Training

Was die vier Perspektiven verbindet

Gute Cybersecurity entsteht dort, wo technische Erkenntnis, wirtschaftliche Abwägung und klare Führungsverantwortung zusammenkommen.

Mein Anspruch ist, komplexe Sachverhalte auf das Wesentliche zu reduzieren und Entscheidungen vorzubereiten, die fachlich fundiert und organisatorisch umsetzbar sind.
03 Publikationen

Drei Bücher. Drei Perspektiven.

Hinter jedem Buch steht dieselbe Mission: Cybersecurity verständlich und führbar machen.

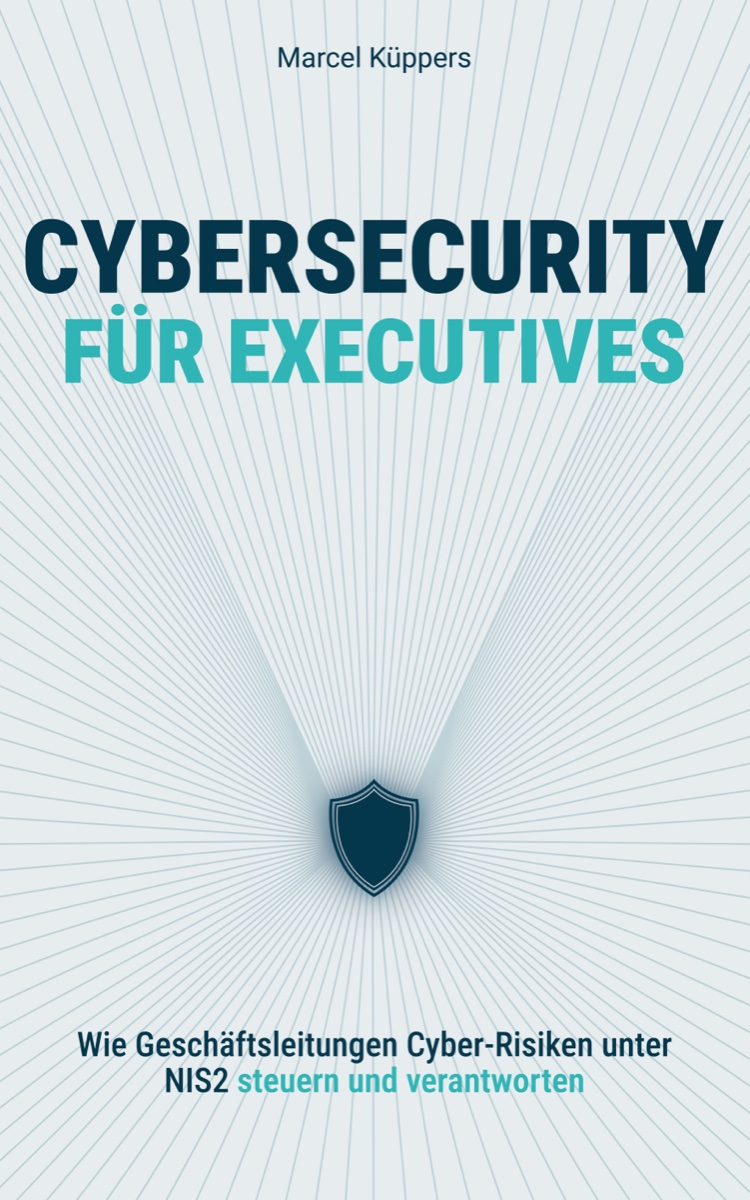
Buchcover: Cybersicherheit als Führungsaufgabe KDP Self-Published · 202 Seiten · 29,95 €

Cybersecurity für Executives

„Dieses Buch ist entstanden, weil in Gesprächen mit Vorständen immer dieselbe Frage kam: Wo fange ich an? Die Antwort sind 202 Seiten — mit einer durchgehenden Krisensimulation, die alle Konzepte greifbar macht.“

Für Geschäftsführer, Vorstände und Aufsichtsräte

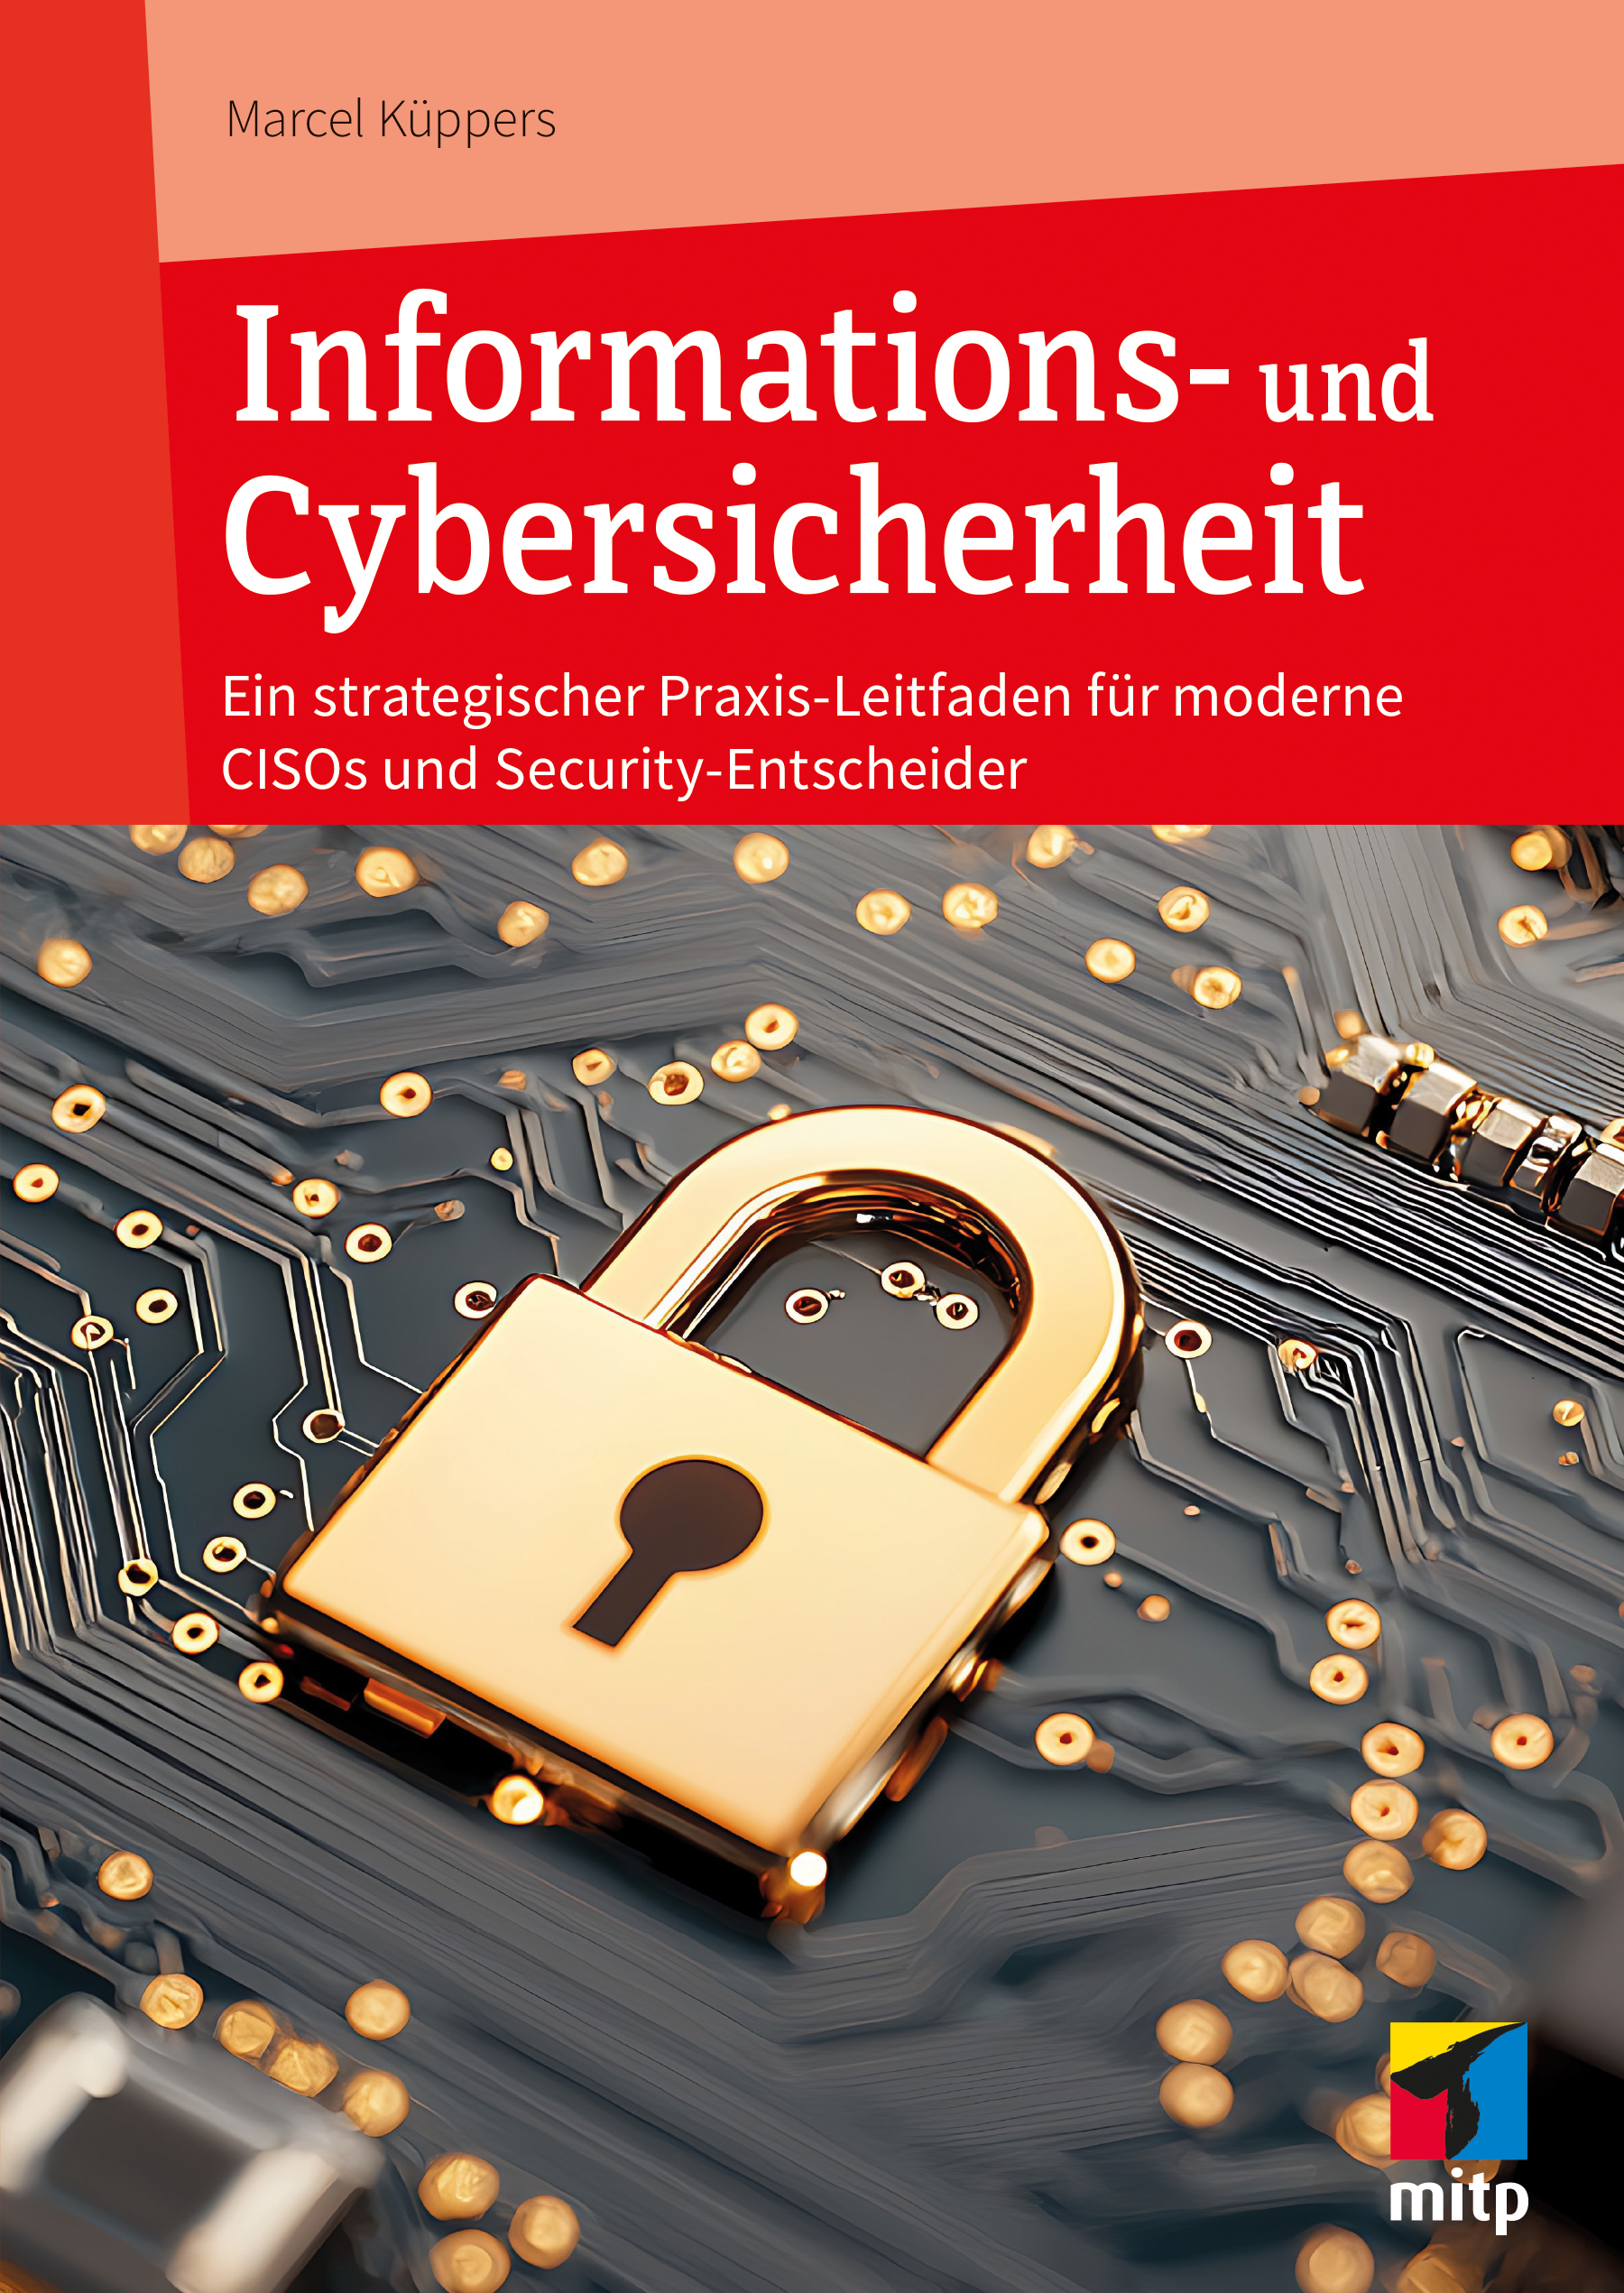
Buchcover: Informations- und Cybersicherheit mitp Verlag · ISBN 978-3-7475-0679-0

Informations- und Cybersicherheit

„Der strategische Leitfaden für CISOs — das Buch, das ich mir gewünscht hätte, als ich selbst CISO wurde. Nicht noch ein Technik-Handbuch, sondern ein Führungswerkzeug.“

Für CISOs und Security-Entscheider

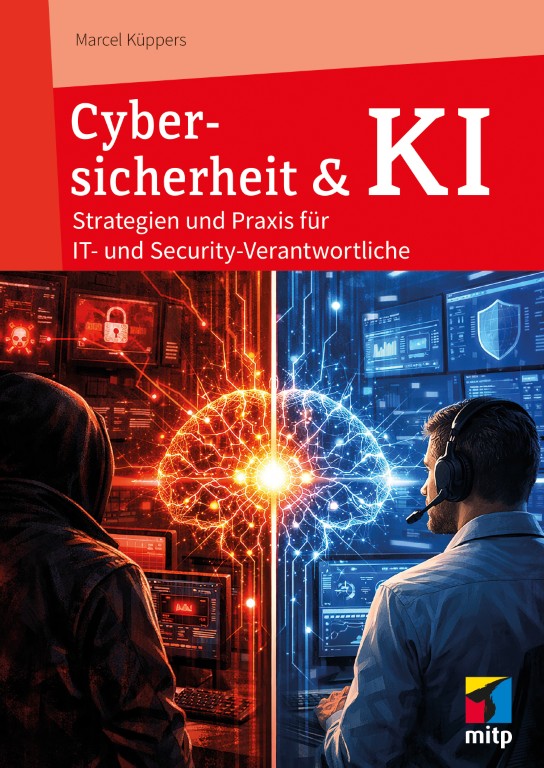
Buchcover: Cybersicherheit und KI mitp Verlag · ISBN 978-3-7475-1144-2

Cybersicherheit & KI

„KI verändert die Bedrohungslandschaft und die Abwehr gleichzeitig. Dieses Buch zeigt beide Seiten — für alle, die KI nicht nur nutzen, sondern auch absichern müssen.“

Für IT- und Security-Verantwortliche