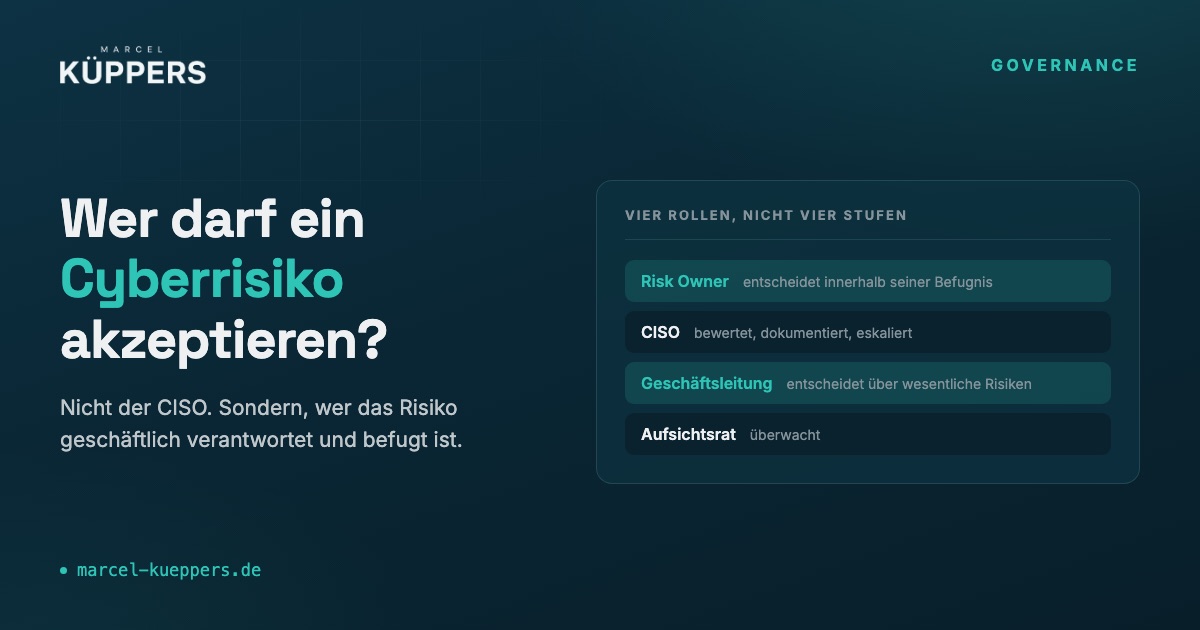
Kurzantwort: Akzeptieren darf, wer das Risiko geschäftlich verantwortet und dafür ausdrücklich entscheidungsbefugt ist. Der CISO bewertet das Cyberrisiko, macht seine Konsequenzen transparent und empfiehlt eine Behandlung. Die Akzeptanz selbst liegt beim zuständigen Risk Owner — innerhalb definierter Grenzen und oberhalb davon bei der Geschäftsleitung.
In der Praxis läuft es anders. Der CISO legt ein Risiko vor, das Business will es bewusst eingehen, alle nicken, niemand unterschreibt. Monate später fragt ein Auditor, ein Versicherer oder ein Anwalt, wer das eigentlich entschieden hat. Und dann findet sich eine Folie, aber kein Vorgang.
Der häufigste Denkfehler: Der CISO entscheidet
Weil Cyberrisiken technisch klingen, landen sie beim CISO — auch die Entscheidung. Das ist bequem und falsch. Ein CISO, der ein Risiko bewertet, kann nicht gleichzeitig derjenige sein, der es akzeptiert. Er wäre Prüfer und Entschieder in einer Person.
Die Trennlinie verläuft nicht zwischen IT und Business, sondern zwischen Risk Ownership und Risk Oversight. Das ist der Grundgedanke, den auch das Three-Lines-Modell beschreibt: Operative Führungsfunktionen verantworten Risiken, spezialisierte Risikofunktionen beraten, hinterfragen und überwachen.
Praktisch heißt das: Der CIO verantwortet Risiken des IT-Betriebs, der Produktionsleiter Risiken der Produktionsfähigkeit, der Vertriebsleiter Risiken in der Kundenbeziehung. Der CISO bewertet, nimmt fachlich Stellung und sorgt dafür, dass eskaliert wird, wenn es nötig ist. Risiken des eigenen Verantwortungsbereichs kann er selbstverständlich akzeptieren — wenn ihm die Befugnis dafür ausdrücklich übertragen wurde.
Wann eskaliert werden muss
Die Rollen allein genügen nicht. Es braucht eine Regel, ab wann eine Entscheidung die Ebene wechselt. Vier Kriterien reichen dafür in den meisten Organisationen aus.
Ein vereinfachtes Governance-Modell, keine gesetzlich vorgeschriebene Entscheidungsmatrix. Der Nutzen liegt darin, dass die Frage „Wer entscheidet das jetzt?" vorab beantwortet ist und nicht im Einzelfall neu diskutiert wird.
Vier Fehler, die ich regelmäßig sehe
Akzeptanz ohne benannten Entscheider
Im Risikoregister steht „akzeptiert", daneben ein Datum und eine Abteilung. Eine Abteilung im Register ist noch kein verantwortlicher Entscheider. Es braucht eine namentlich benannte Person oder ein ausdrücklich zuständiges Gremium, mit dokumentierter Befugnis.
Akzeptanz ohne Frist
Ein Risiko wird akzeptiert, weil der Patch gerade nicht geht, der Lieferant noch nicht liefert, das Projekt erst im nächsten Jahr startet. Dann steht es drei Jahre später unverändert im Register. Jede Akzeptanz braucht ein Ablaufdatum, zu dem jemand erneut hinschaut. Ohne Frist ist Akzeptanz keine Entscheidung, sondern Vergessen mit Zeugen.
Akzeptanz ohne Alternativen
Wer nur „Risiko akzeptieren, ja oder nein" vorgelegt bekommt, kann nicht entscheiden, sondern nur abnicken. Eine tragfähige Vorlage nennt mindestens zwei Wege, also vermeiden, reduzieren, übertragen oder akzeptieren, mit ihren wesentlichen Kosten und Konsequenzen.
Stillschweigende Akzeptanz
Der häufigste und einer der gefährlichsten Fälle: Ein Risiko wird vorgelegt, niemand entscheidet, der Zustand bleibt bestehen.
Das Unternehmen trägt die Konsequenzen trotzdem. Nur fehlt der Nachweis, dass das Risiko verstanden, Alternativen geprüft und eine bewusste Entscheidung getroffen wurde. Besonders problematisch wird es, wenn Risiken bekannt waren, aber weder behandelt noch an die zuständige Ebene eskaliert wurden. Nichtstun ist keine dokumentierte Risikoakzeptanz.
Die Frage, die Sie morgen stellen können
Nehmen Sie die drei größten akzeptierten Risiken aus Ihrem Register und prüfen Sie für jedes drei Angaben: Wer hat akzeptiert, bis wann, und auf welcher Entscheidungsgrundlage?
Wenn eine der drei Angaben fehlt, ist das Risiko nicht akzeptiert. Es ist nur nicht bearbeitet.
Was NIS2 für die Risikoakzeptanz bedeutet
NIS2 macht die Verantwortung der Leitungsorgane für das Cyberrisikomanagement ausdrücklich sichtbar: Die Leitung muss die Risikomanagementmaßnahmen billigen, ihre Umsetzung überwachen und sich dafür schulen lassen.
Daraus folgt nicht, dass die Geschäftsleitung jede einzelne Risikoakzeptanz persönlich unterschreiben muss. Sie braucht aber einen nachvollziehbaren Prozess: klare Entscheidungsbefugnisse, definierte Schwellen, verlässliche Berichterstattung und eine wirksame Eskalation wesentlicher Risiken. Wer ein bekanntes Restrisiko dauerhaft hinnimmt, sollte erklären können, weshalb die Entscheidung innerhalb der festgelegten Risikotoleranz liegt.
Eine Grenze gilt unabhängig davon: Ein Risiko lässt sich nicht wegakzeptieren, wenn dadurch zwingende rechtliche Anforderungen verletzt würden. Risikoakzeptanz ist ein Instrument der Steuerung, kein Ersatz für Pflichterfüllung. Mehr zu den konkreten Pflichten steht in NIS2-Pflichten der Geschäftsführung.
Wie eine tragfähige Vorlage aussieht
Damit eine Entscheidung im Audit und im Streitfall nachvollziehbar bleibt, braucht sie acht Bestandteile. Entscheidend ist nicht die Zahl, sondern dass am Ende ein nachvollziehbarer Beschluss steht.
Die Trennung zwischen der Genehmigung eines Risikobehandlungsplans und der Akzeptanz des verbleibenden Restrisikos ist übrigens kein Formalismus, sondern in der ISO/IEC 27001 ausdrücklich angelegt. Beides sind unterschiedliche Entscheidungen, und sie können bei unterschiedlichen Personen liegen.
Die Entscheidung gehört auf eine Seite. Die zugrunde liegende Analyse muss nicht auf diese Seite, aber sie muss bei Bedarf auffindbar bleiben.
Wenn die Entscheidung niemandem gehört
Häufig fehlt nicht die Risikobewertung. Es fehlt eine verbindliche Regel, wer auf welcher Grundlage entscheiden darf.
Ein wirksamer Akzeptanzprozess schafft deshalb keine zusätzliche Bürokratie. Er macht bestehende Verantwortung sichtbar: Der Fachbereich verantwortet die geschäftlichen Konsequenzen, Security liefert die fachliche Bewertung, und die Geschäftsleitung entscheidet dort, wo delegierte Grenzen überschritten werden.
Gerade in Übergangsphasen lohnt der Blick auf diese Entscheidungswege: bei einer unbesetzten CISO-Position, beim Neuaufbau der Security Governance oder wenn ein Unternehmen zum ersten Mal regulatorisch unter Beobachtung steht. Wer eine Vakanz überbrückt, sollte dabei früh klären, was ein Mandat kostet und welche Entscheidungsbefugnis dazugehört. Denn ein Risikoregister ist erst dann ein Führungsinstrument, wenn aus seinen Einträgen nachvollziehbare Entscheidungen entstehen.
Häufige Fragen
Darf ein CISO ein Cyberrisiko selbst akzeptieren?
Für Risiken seines eigenen Verantwortungsbereichs ja, sofern ihm die Befugnis ausdrücklich übertragen wurde. Für Risiken anderer Bereiche nicht: Wer ein Risiko bewertet und überwacht, sollte es nicht zugleich akzeptieren. Der CISO nimmt fachlich Stellung, dokumentiert und stellt die Eskalation sicher. Die Akzeptanz liegt beim Risk Owner oder bei der Geschäftsleitung.
Wer ist Risk Owner bei einem Cyberrisiko?
Die Führungskraft, die den betroffenen Geschäftsprozess oder das betroffene System geschäftlich verantwortet — häufig der CIO beim IT-Betrieb, der Fachbereichsleiter bei Prozessrisiken, die Geschäftsleitung bei bereichsübergreifenden Risiken. Nicht der, der das Risiko entdeckt hat.
Was passiert, wenn niemand entscheidet?
Das Unternehmen trägt die Konsequenzen trotzdem, aber ohne Nachweis, dass das Risiko verstanden, Alternativen geprüft und bewusst entschieden wurde. Für die Beurteilung einer möglichen Pflichtverletzung kann genau dieser Unterschied im Entscheidungsprozess und seiner Dokumentation ausschlaggebend sein.
Wie lange darf eine Risikoakzeptanz gelten?
So lange, wie die Annahmen gelten, auf denen sie beruht. In der Praxis bewähren sich sechs bis zwölf Monate plus definierte Auslöser, die eine sofortige Neubewertung erzwingen: eine neue aktiv ausgenutzte Schwachstelle, ein Vorfall im selben Bereich oder ein geänderter Vertrag mit dem betroffenen Dienstleister.
Muss jede Risikoakzeptanz in den Aufsichtsrat?
Nein. Der Aufsichtsrat wird über wesentliche Risiken und Entwicklungen entsprechend seinen Überwachungsaufgaben und den geltenden Berichtsregelungen informiert. Die operative Risikoakzeptanz bleibt Aufgabe der zuständigen Unternehmensleitung und der Risk Owner.
Kann man ein Risiko akzeptieren, das gegen gesetzliche Vorgaben verstößt?
Nein. Risikoakzeptanz ist ein Instrument der Steuerung innerhalb des rechtlich Zulässigen. Wo zwingende Anforderungen bestehen, ist die Erfüllung keine Abwägungsfrage. Dies ist keine Rechtsberatung; die Bewertung im Einzelfall gehört in juristische Hände.