Kurzantwort: Eine unbesetzte CISO-Position ist nicht automatisch eine Sicherheitskrise. Kritisch wird die Vakanz, wenn niemand mehr verbindlich entscheidet, Risiken einordnet und die notwendigen Eskalationen übernimmt. Die erste Aufgabe einer Übergangslösung ist deshalb nicht die neue Strategie, sondern die Entscheidungsfähigkeit.
Was Geschäftsführung und CIO in den ersten zehn Arbeitstagen klären sollten, zeigt sich am besten an einem gewöhnlichen Montag.
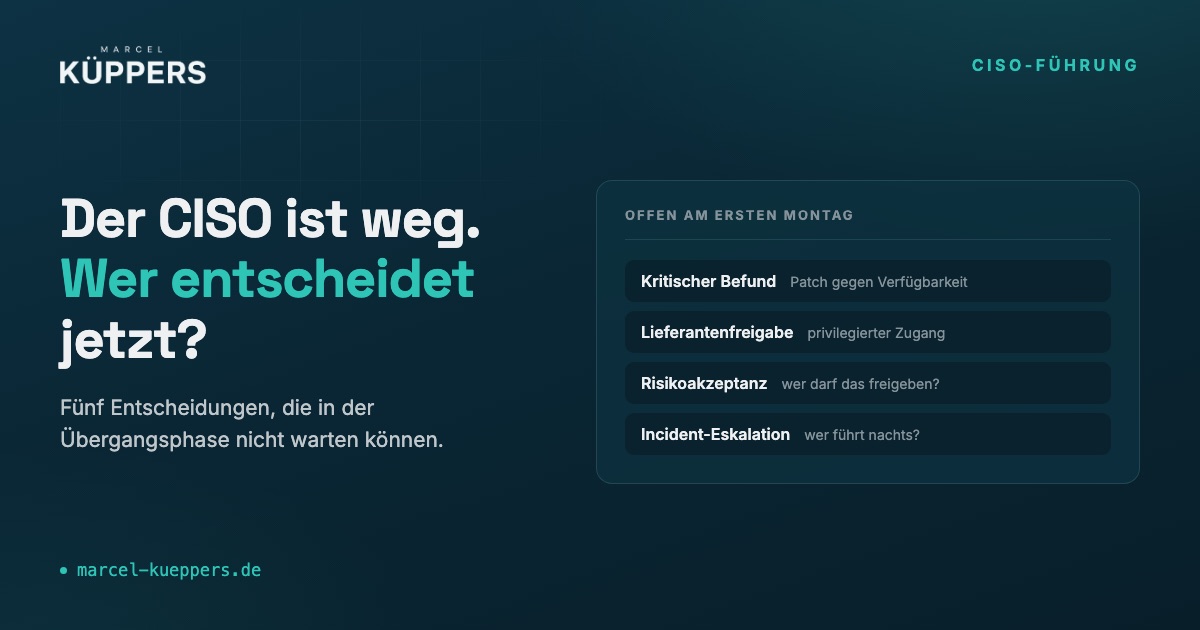
Montag, 8:15 Uhr: Fünf Entscheidungen ohne Verantwortlichen
Ein mittelständisches Industrieunternehmen, rund 800 Mitarbeitende, zwei Produktionsstandorte, eine zunehmend vernetzte IT- und OT-Landschaft. Der bisherige CISO hat das Unternehmen verlassen. Die Nachbesetzung ist eingeleitet, wird aber voraussichtlich mehrere Monate dauern.
Der CIO hat die Sicherheitsorganisation kommissarisch übernommen. Die operativen Security-Mitarbeitenden sind weiterhin im Einsatz, Monitoring, Schwachstellenmanagement und die bestehenden Prozesse laufen. Auf den ersten Blick besteht kein akuter Handlungsbedarf.
Dann beginnt die Arbeitswoche.
Um 8:15 Uhr meldet das Infrastrukturteam eine kritische Schwachstelle in einem System, das ein produktionsnaher Geschäftsprozess braucht. Das nächste reguläre Wartungsfenster liegt drei Wochen entfernt.
Um 9:00 Uhr fragt der Einkauf nach der Security-Freigabe eines neuen Dienstleisters. Der Anbieter benötigt administrativen Zugang zu einer zentralen Plattform. Ohne Vertragsstart verzögert sich ein wichtiges Projekt.
Um 10:30 Uhr steht die befristete Akzeptanz eines seit Wochen bekannten Risikos an. Bisher hat der CISO die Vorlage erstellt und die Freigabe eingeholt.
Am Nachmittag möchte die Geschäftsführung wissen, ob die gemeldeten kritischen Risiken berücksichtigt sind und welche Themen ihre Aufmerksamkeit erfordern. Parallel muss geklärt werden, wer außerhalb der Geschäftszeiten bei einem schweren Cybervorfall die Eskalation führt.
Das eigentliche Problem ist nicht, dass niemand mehr Security-Aufgaben erledigt.
Das Problem ist, dass Entscheidungen keinen eindeutig geregelten Weg mehr haben.
Dieses Szenario ist fiktiv. Die beschriebenen Situationen sind typische organisatorische Entscheidungsprobleme, keine Behauptung über einen konkreten Kunden oder einen eingetretenen Schaden.
Eine Vakanz lässt sich nicht allein durch Aufgabenverteilung überbrücken
In vielen Unternehmen wird bei einer Vakanz zuerst geprüft, welche Tätigkeiten sich auf bestehende Mitarbeitende verteilen lassen. Das ist sinnvoll, reicht aber nicht.
Denn die CISO-Funktion besteht nicht nur aus Tätigkeiten. Sie verbindet die Bewertung von Sicherheitsrisiken mit organisatorischen Entscheidungen und der Unternehmensführung. Die Unterscheidung ist entscheidend:
- Ein Security Engineer stellt fest, dass eine Schwachstelle kritisch ist.
- Der IT-Betrieb beurteilt, ob und wann sich das betroffene System ändern lässt.
- Der Geschäftsverantwortliche schätzt die wirtschaftlichen Folgen einer Unterbrechung ein.
Jemand muss diese Informationen zusammenführen, die Handlungsoptionen bewerten, einen Beschluss herbeiführen und dessen Umsetzung nachverfolgen. Genau diese Führungs- und Koordinationsleistung fehlt, wenn eine CISO-Funktion als zusätzliche Aufgabe auf eine bereits ausgelastete Rolle wandert.
Die Verantwortung für Unternehmensrisiken geht dadurch nicht automatisch auf eine kommissarisch eingesetzte Person über. Geschäftsleitung und zuständige Risikoverantwortliche behalten ihre Entscheidungs- und Aufsichtspflichten. Eine Übergangslösung muss deshalb nicht jede Aufgabe des bisherigen CISOs übernehmen. Sie muss zuerst sicherstellen, dass wichtige Entscheidungen weiterhin getroffen werden können.
Fünf Entscheidungen, die in der Übergangsphase geklärt sein müssen
1. Wer entscheidet über die Behandlung eines kritischen Befunds?
Eine kritische Schwachstelle ist zunächst ein technischer Befund. Ihre geschäftliche Tragweite hängt davon ab, ob das System erreichbar ist, welche Berechtigungen bestehen, ob Hinweise auf aktive Ausnutzung vorliegen und welche Prozesse betroffen sind. Wie sich das sauber priorisieren lässt, habe ich in EPSS gegen CVSS beschrieben.
Steht eine Sicherheitsmaßnahme im Konflikt mit der Verfügbarkeit eines geschäftskritischen Systems, braucht die Organisation eine Entscheidung. Dazu gehören drei getrennte Verantwortlichkeiten: Das technische Team bewertet Schwachstelle und Schutzmaßnahmen, der zuständige Geschäfts- oder Serviceverantwortliche bewertet die betrieblichen Auswirkungen, und die festgelegte Entscheidungsinstanz genehmigt den Umgang mit dem verbleibenden Risiko.
Die kommissarische Security-Führung sollte diese Entscheidung vorbereiten, eskalieren und dokumentieren. Sie muss nicht automatisch selbst zur Instanz für die Akzeptanz erheblicher Geschäftsrisiken werden.
In der Übergangsphase muss klar sein, wer eine kurzfristige Schutzmaßnahme anordnen darf und wer eine längerfristige Ausnahme genehmigt.
2. Wer gibt einen sicherheitsrelevanten Lieferantenstart frei?
Neue Dienstleister benötigen häufig Zugänge, Informationen oder technische Schnittstellen. Eine Vertragsfreigabe durch Einkauf und Fachbereich bedeutet nicht, dass die vorgesehenen Zugriffsrechte angemessen abgesichert sind.
Bei einem Anbieter mit privilegiertem Zugang zu einer zentralen Plattform ist zu klären: Welche Systeme sind erreichbar? Welche Berechtigungen erhält der Anbieter? Wie erfolgt die Authentisierung? Werden Zugriffe protokolliert? Wie lassen sich Berechtigungen kurzfristig entziehen?
Fehlt eine klare Entscheidungszuständigkeit, entstehen zwei unerwünschte Reaktionen: Projekte starten ohne nachvollziehbare Sicherheitsentscheidung, oder sie werden aus Unsicherheit vollständig blockiert. Eine funktionierende Übergangslösung ermöglicht stattdessen eine begründete Wahl zwischen Freigabe, Freigabe mit Auflagen und vorläufiger Ablehnung.
3. Wer darf ein Cyberrisiko akzeptieren?
Die Bewertung eines Risikos und seine Akzeptanz sind unterschiedliche Vorgänge. Security beschreibt, welches Szenario plausibel ist, welche Kontrollen wirken und welche Unsicherheiten bestehen. Die bewusste Übernahme eines wesentlichen verbleibenden Geschäftsrisikos muss durch die dafür autorisierte Rolle erfolgen. Welche Rolle das ist und woran eine belastbare Akzeptanz erkennbar wird, steht ausführlich in Wer darf ein Cyberrisiko akzeptieren?
Für die Vakanz kommt eine zusätzliche Schwierigkeit hinzu: Eine bisher informell gelebte Praxis darf nicht einfach fortgeführt werden, wenn die dafür zuständige Person nicht mehr verfügbar ist. Besonders kritisch sind unbefristete Ausnahmen, fehlende Kompensationsmaßnahmen und Entscheidungen ohne erneuten Prüftermin.
Es geht nicht darum, zusätzliche Unterschriften zu sammeln. Es geht darum, dass niemand die Akzeptanz eines Unternehmensrisikos mit einer technischen Einschätzung verwechselt.
4. Wer liefert der Geschäftsführung ein belastbares Lagebild?
Ein bestehendes Dashboard läuft während einer Vakanz weiter. Es beantwortet aber nicht zwingend die Fragen, die eine Geschäftsführung stellen muss. Die Zahl offener Schwachstellen, blockierter Angriffe oder abgeschlossener Maßnahmen erklärt nicht, welche Entscheidung ansteht. Welche Kennzahlen diesen Sprung schaffen, habe ich in Security KPIs, die nicht lügen zusammengestellt.
Die Übergangsverantwortung muss insbesondere konsolidieren: Welche geschäftskritischen Risiken sind offen? Was hat sich gegenüber dem letzten Bericht verändert? Welche Maßnahmen sind beschlossen, aber nicht umgesetzt? Wo fehlt eine Entscheidung? Welche Einschätzungen sind noch unsicher?
Ein Lagebild ohne Verantwortlichen ist eine Datensammlung. Ein Lagebild mit nachvollziehbarer Bewertung wird zur Grundlage unternehmerischer Steuerung.
5. Wer führt die Security-Eskalation im Ernstfall?
Ein Incident-Response-Plan kann technisch vollständig sein und dennoch eine entscheidende Lücke enthalten: Die im Plan genannte Security-Führungsperson ist nicht mehr verfügbar. Dann muss vor einem Vorfall geklärt werden, wer einen schweren Incident fachlich koordiniert, wer Geschäftsleitung und Krisenstab informiert und wer Entscheidungen über größere betriebliche Eingriffe vorbereitet.
Die Zuständigkeiten müssen bis zur tatsächlichen Erreichbarkeit durchdacht werden. Eine Person, die tagsüber nebenbei die CISO-Funktion übernimmt, ist nicht automatisch für eine nächtliche Kriseneskalation verfügbar. Hier braucht es eine ausdrücklich vereinbarte Erreichbarkeit mit Vertretung oder eine andere belastbare Eskalationsregel. Warum ein Plan allein dafür nicht genügt, zeigt Warum Krisenhandbücher im Ernstfall versagen.
Die Übergangsagenda: ein Instrument statt zusätzlicher Gremien
Für die ersten Tage muss nicht die gesamte Security-Strategie neu geschrieben werden. Hilfreicher ist eine kurze, verbindliche Entscheidungsagenda mit allen Themen, bei denen eine ausstehende Entscheidung den Geschäftsbetrieb, wesentliche Risiken oder laufende Vorhaben beeinflusst.
Für das fiktive Industrieunternehmen könnte die erste Version so aussehen:
Die konkrete Verteilung der Befugnisse ist eine Organisationsentscheidung. Die Tabelle ist ein fiktives Arbeitsbeispiel, keine allgemeingültige Rollenregel.
Die sechs Felder der Entscheidungsagenda
Für die eigene Organisation hat sich diese Struktur bewährt. Entscheidung: Welche konkrete Frage muss beantwortet werden? Tragweite: Welche Geschäftsleistung, Verpflichtung oder Risikoposition ist betroffen? Bisheriger Owner: Wer hat den Vorgang bislang geführt? Vorläufiger Owner: Wer übernimmt jetzt Vorbereitung, Entscheidung und Nachverfolgung, bei Bedarf getrennt? Frist: Bis wann wird entschieden, und warum gerade dann? Eskalation: Wer entscheidet, wenn die vorläufig verantwortliche Rolle nicht zuständig oder nicht handlungsfähig ist?
Die Agenda ist eine laufend gepflegte Entscheidungsliste. Sie ersetzt weder das Risikoregister noch den Incident-Response-Plan, sondern verbindet die dringendsten offenen Punkte mit wirksamer Führung.
Wann die kommissarische Lösung an ihre Grenzen kommt
Nicht jede Vakanz rechtfertigt einen externen Interim CISO. Verfügt das Unternehmen über eine erfahrene Sicherheitsorganisation, klare Entscheidungsrechte und genügend Managementkapazität, reicht eine interne Übergangsregelung. Anders sieht es aus, wenn mehrere der folgenden Bedingungen zusammentreffen.
- Es fehlt an Führungskapazität. Die kommissarisch verantwortliche Person betreut kritische Entscheidungen nur neben ihren eigentlichen Aufgaben.
- Die Sicherheitslage ist unübersichtlich. Wesentliche Risiken, Abhängigkeiten oder zugesagte Maßnahmen sind nicht ausreichend dokumentiert.
- Wichtige Vorhaben laufen weiter. Audits, regulatorische Anforderungen, Lieferantenentscheidungen oder größere IT-Transformationen brauchen kontinuierliche Security-Führung.
- Interessenkonflikte entstehen. Wer den IT-Betrieb steuert, muss sonst über Risiken und Ausnahmen entscheiden, die den eigenen Verantwortungsbereich betreffen.
- Die Vakanz dauert länger als geplant. Aus der kurzfristigen Vertretung wird eine dauerhafte Zusatzbelastung, ohne dass Mandat und Ressourcen angepasst werden.
Ein Interim CISO ist unter diesen Umständen nicht deshalb sinnvoll, weil jede fehlende Vollzeitstelle sofort extern ersetzt werden müsste. Der Nutzen liegt in einer zeitlich begrenzten, ausdrücklich mandatierten Führungsfunktion: Sie koordiniert relevante Entscheidungen, stellt eine belastbare Managementkommunikation sicher und führt die Organisation so, dass die dauerhafte Nachbesetzung auf einer nachvollziehbaren Ausgangslage aufbaut. Was ein solches Mandat kostet, steht in Was kostet ein Interim CISO?
Was nach zehn Arbeitstagen vorliegen sollte
Die ersten zehn Arbeitstage sollten nicht daran gemessen werden, wie viele Interviews geführt, Richtlinien gelesen oder Präsentationen erstellt wurden. Entscheidend sind überprüfbare Ergebnisse.
Wichtig ist die Qualität der Ergebnisse. Ein Risiko gilt nicht als geklärt, nur weil es in einer Liste steht. Eine Zuständigkeit gilt nicht als geklärt, nur weil jemand in einem Organigramm genannt wird. Eine Eskalation gilt nicht als funktionsfähig, nur weil im Krisenhandbuch eine Telefonnummer steht.
Die Frage, an der sich jedes Ergebnis messen lässt
Kann die Organisation mit dem erreichten Ergebnis tatsächlich handeln?
Die Übergangsphase braucht wirksame Führung, keine perfekte Strategie
Eine CISO-Vakanz ist ein guter Anlass, Rollen, Entscheidungswege und organisatorische Abhängigkeiten kritisch zu prüfen. Sie ist aber der falsche Zeitpunkt, um alle Fragen der Cybersecurity neu zu verhandeln, während dringende Entscheidungen liegen bleiben.
Die erste Aufgabe ist enger und konkreter: Entscheidungen sichern, Verantwortlichkeiten klären, Risiken sichtbar machen und verbindliche Steuerung wiederherstellen. Erst danach lässt sich beurteilen, welche strategischen Änderungen nötig sind und wie die langfristige CISO-Funktion aussehen sollte.
Eine gute Übergangslösung erkennt man nicht daran, dass sie viele Aktivitäten erzeugt. Man erkennt sie daran, dass das Unternehmen trotz personeller Veränderung entscheidungsfähig bleibt.
Häufige Fragen
Was passiert, wenn die CISO-Position unbesetzt ist?
Operative Security-Prozesse laufen zunächst weiter. Kritisch wird die Lage bei Entscheidungen: Risikofreigaben, Lieferantenzugänge, Behandlung kritischer Befunde, Managementberichte und die Eskalation im Ernstfall. Fehlt dafür eine benannte Zuständigkeit, bleiben Vorgänge liegen oder werden ohne nachvollziehbare Grundlage entschieden.
Kann der CIO die CISO-Funktion übernehmen?
Kommissarisch ja, dauerhaft nur mit Vorsicht. Wer den IT-Betrieb steuert, entscheidet sonst über Risiken und Ausnahmen im eigenen Verantwortungsbereich. Dieser Interessenkonflikt lässt sich für einige Wochen aushalten, wenn Eskalationswege klar sind. Über längere Zeiträume braucht es eine Trennung von Betrieb und Risikobewertung.
Welche Entscheidungen können während einer CISO-Vakanz nicht warten?
Fünf: die Behandlung kritischer Sicherheitsbefunde, die Freigabe sicherheitsrelevanter Lieferantenzugänge, die Akzeptanz wesentlicher Restrisiken, das Lagebild für die Geschäftsführung und die Incident-Eskalation einschließlich Erreichbarkeit außerhalb der Geschäftszeiten.
Übernimmt eine kommissarische Leitung die Verantwortung für Unternehmensrisiken?
Nein. Die Pflichten von Geschäftsleitung und Risikoverantwortlichen gehen durch eine kommissarische Besetzung nicht über. Die Übergangslösung bereitet Entscheidungen vor, dokumentiert sie und stellt die Eskalation sicher. Die Akzeptanz wesentlicher Geschäftsrisiken bleibt bei der dafür autorisierten Rolle.
Wann lohnt sich ein Interim CISO statt einer internen Übergangslösung?
Wenn mehrere Bedingungen zusammentreffen: fehlende Führungskapazität, unübersichtliche Sicherheitslage, laufende Audits oder Transformationen, Interessenkonflikte in der kommissarischen Rolle oder eine Vakanz, die länger dauert als geplant. Eine einzelne dieser Bedingungen rechtfertigt noch kein externes Mandat.
Was sollte nach zehn Arbeitstagen vorliegen?
Bestätigte Eskalationswege mit erreichbarer Vertretung, eine Liste offener Entscheidungen mit Owner und Frist, ein Lagebild, das Bestätigtes von Annahmen trennt, eine abgestimmte Prioritätenfolge und ein bestätigtes Mandat mit Steuerungsrhythmus. Entscheidend ist nicht die Menge der Unterlagen, sondern ob die Organisation damit handeln kann.
Fachliche Grundlagen
NIST Cybersecurity Framework 2.0, insbesondere GV.RR zu Rollen, Verantwortlichkeiten und Befugnissen. NIST SP 800-61 Rev. 3 zur Einbindung der Incident Response in das organisationsweite Cyberrisikomanagement.