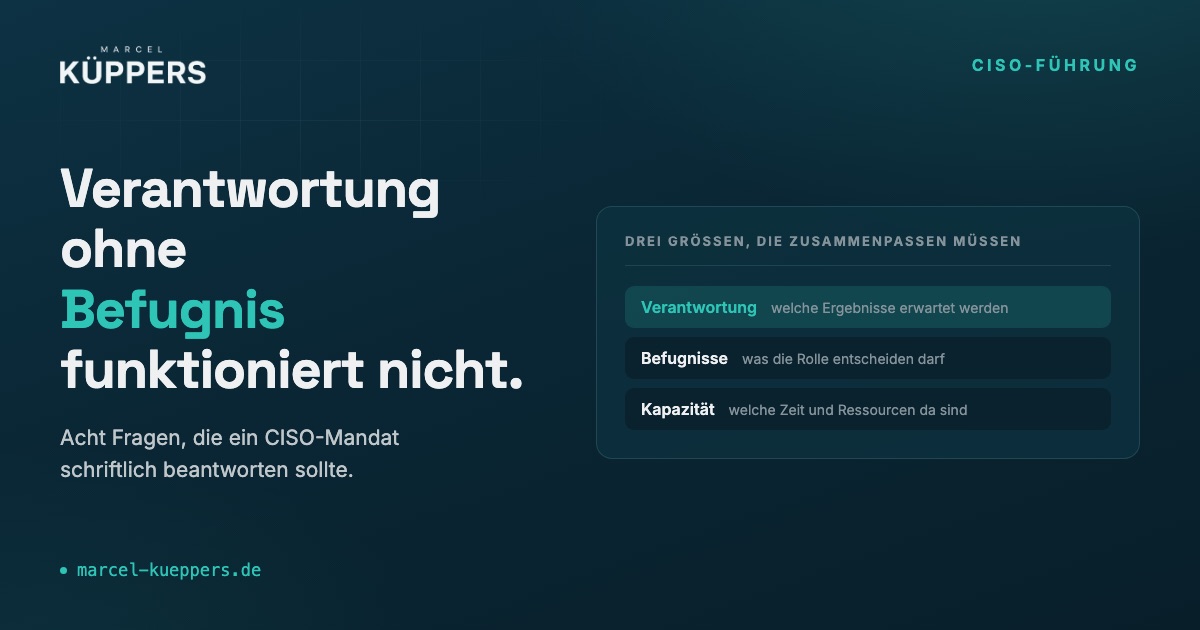
Kurzantwort: Ein CISO kann für Sicherheitsrisiken verantwortlich gemacht werden, ohne über Budget, Personal oder operative Entscheidungen ausreichend Einfluss zu haben. Das lässt sich nicht mit einer Stellenbeschreibung lösen. Es braucht ein Mandat, das Verantwortung, Befugnisse und Kapazität nachvollziehbar verbindet.
Wie weit die drei auseinanderlaufen können, zeigt sich meist im ersten Managementtermin.
Verantwortlich für Security, aber wofür entscheidungsbefugt?
Der neue CISO ist seit sechs Wochen im Unternehmen. Die Geschäftsführung erwartet, dass er die wesentlichen Cyberrisiken reduziert, die Umsetzung des Sicherheitsprogramms beschleunigt und bei kritischen Vorfällen für eine verlässliche Eskalation sorgt. Er präsentiert drei notwendige Maßnahmen.
Für die erste braucht er zusätzliche Projektmittel. Über das Budget entscheidet die IT-Leitung.
Für die zweite müsste ein Fachbereich seinen Betriebsprozess ändern. Der CISO kann das empfehlen, hat aber keinen festgelegten Weg, eine ausbleibende Entscheidung zu eskalieren.
Die dritte betrifft die Absicherung privilegierter Zugriffe. Einige Systeme betreibt eine eigenständige Tochtergesellschaft. Ob die dortigen IT-Verantwortlichen den unternehmensweiten Standard übernehmen müssen, ist nicht eindeutig geregelt.
Im Krisenhandbuch steht er dennoch als verantwortliche Person für die Cybersecurity-Eskalation. In seiner Stellenbeschreibung steht „Gesamtverantwortung für die Informationssicherheit".
Die Erwartungen sind hoch, die Entscheidungsmöglichkeiten sind unklar.
Das Problem ist nicht, dass ein CISO nicht jede Entscheidung selbst treffen darf. Das wäre weder realistisch noch sinnvoll. Das Problem entsteht, wenn die Organisation Ergebnisse erwartet, ohne die dafür nötigen Befugnisse, Ressourcen und Eskalationswege verbindlich zu regeln.
Dieses Beispiel ist fiktiv. Es beschreibt einen organisatorischen Zielkonflikt, der unabhängig von Unternehmensgröße und Branche auftritt.
Eine Stellenbeschreibung ersetzt kein Führungsmandat
Stellenbeschreibungen enthalten Aufgaben wie „Entwicklung der Security-Strategie", „Überwachung der Sicherheitslage" oder „Koordination des Risikomanagements". Das erklärt, was eine Rolle tun soll. Es erklärt nicht, wie sie das unter realen organisatorischen Bedingungen erreichen kann.
Wer darf verbindliche Sicherheitsanforderungen festlegen? Wer priorisiert, wenn mehrere Abteilungen um dieselben Ressourcen konkurrieren? Wer entscheidet im Konflikt zwischen Produktionsverfügbarkeit und einer dringenden Schutzmaßnahme? Und wer greift ein, wenn eine notwendige Entscheidung ausbleibt?
Ein belastbares Mandat beantwortet genau diese Fragen. Es verbindet den Auftrag mit Befugnissen, organisatorischer Einbindung, Ressourcen und einer definierten Eskalation.
Dabei gilt eine wichtige Grenze: Ein CISO-Mandat bedeutet nicht, dass die Geschäftsleitung ihre gesetzlichen Leitungs- und Aufsichtspflichten auf die Sicherheitsfunktion übertragen kann. Und aus der fachlichen Verantwortung für Security entsteht keine pauschale Zuständigkeit für sämtliche Geschäftsrisiken. Security bewertet, bereitet Optionen vor, berät die Risikoverantwortlichen und überwacht vereinbarte Maßnahmen. Wer über erhebliche Geschäftsrisiken entscheidet, habe ich in Wer darf ein Cyberrisiko akzeptieren? beschrieben.
Ein gutes Mandat schafft also nicht möglichst viele Vollmachten für den CISO. Es schafft eindeutige Verantwortlichkeiten und handlungsfähige Entscheidungswege.
Acht Fragen, die ein CISO-Mandat beantworten sollte
1. Was ist der tatsächliche Auftrag?
Der Satz „Der CISO ist für Informationssicherheit verantwortlich" ist als Mandatsbeschreibung zu ungenau. Festzulegen ist, welche Ergebnisse erwartet werden: die Entwicklung eines neuen Security-Programms, die operative Führung eines bestehenden Teams oder unabhängige Beratung und Überwachung. Soll der CISO die Umsetzung selbst verantworten oder Fachbereiche dazu verpflichten können? Welche Unternehmensteile, Standorte, Gesellschaften und Systeme umfasst der Auftrag?
Der Unterschied ist erheblich. Wer Richtlinien entwickelt und deren Umsetzung berichtet, braucht andere Ressourcen als jemand, der zusätzlich Security-Teams, Incident Response und technische Plattformen führt. Ein schriftlicher Auftrag enthält deshalb Zielbild, Geltungsbereich, wesentliche Leistungen und die Grenzen der Rolle. Bei einem Interim-Mandat kommen ausdrücklich vereinbarte Übergangs- und Übergabeergebnisse hinzu.
2. An wen berichtet der CISO, und wann direkt an die Geschäftsleitung?
Die Berichtslinie beeinflusst, welche Risiken sichtbar werden und welche Konflikte unabhängig adressiert werden können. Ein CISO kann dem CIO unterstellt sein, ohne dass die Struktur dadurch ungeeignet wäre. Problematisch wird sie, wenn wesentliche Sicherheitsrisiken ausschließlich über dieselbe Instanz berichtet werden können, die zugleich für die betroffenen IT-Prozesse und deren Ressourcen verantwortlich ist.
Eine gute Regelung unterscheidet deshalb zwischen disziplinarischer Zuordnung und fachlichem Eskalationsrecht. Der CISO kann regulär an den CIO berichten und bei schwerwiegenden Risiken oder wesentlichen Interessenkonflikten ein ausdrücklich geregeltes direktes Vortragsrecht gegenüber der Geschäftsführung haben.
Auch der Berichtsinhalt gehört geklärt: Welche Entscheidungen werden regelmäßig vorgestellt? Welche Ereignisse lösen eine außerordentliche Meldung aus? Wer erhält den Bericht und verfolgt die Beschlüsse nach? Welche Kennzahlen dafür taugen, steht in Security KPIs, die nicht lügen. Entscheidend ist nicht, wo die Rolle im Organigramm steht, sondern ob relevante Informationen die zuständigen Entscheidungsträger rechtzeitig und unverändert erreichen.
3. Welche Budgetkompetenz besteht?
Wer jedes Vorhaben fachlich begründen muss, dessen Finanzierung aber vollständig von anderen Funktionen abhängt, braucht mindestens einen verbindlichen Weg zur Priorisierung. Ein vollständig eigenständiges Security-Budget ist dafür nicht zwingend. Drei Modelle sind denkbar:
- ein eigenes Budget für definierte Security-Leistungen und operative Ausgaben
- ein gemeinsames IT- und Security-Budget mit dokumentierten Entscheidungsrechten und Eskalationsschwellen
- ein dezentral finanziertes Sicherheitsprogramm, dessen Maßnahmen die jeweiligen Geschäfts- und Serviceverantwortlichen tragen
Alle drei können funktionieren. Sie unterscheiden sich darin, wer Mittel freigibt, wer Kosten verantwortet und wie Zielkonflikte entschieden werden. Im Mandat sollte stehen, welche Ausgaben die Rolle unmittelbar auslösen darf, welche Mittel sie fachlich priorisiert und wer über zusätzliche Investitionen entscheidet. Ohne diese Klarheit bleibt der CISO auf informelle Überzeugungsarbeit angewiesen.
4. Über welche Personal- und Umsetzungskapazität verfügt die Rolle?
Verantwortung braucht verfügbare Arbeitsleistung, und zwar nicht nur eigene. Viele Maßnahmen setzen IT-Betrieb, Entwicklung, Infrastruktur, Einkauf, HR oder Fachbereiche um. Security kann eine Zugriffsregel definieren, die Durchsetzung liegt bei mehreren technischen Teams.
Das Mandat legt deshalb fest, welche Ressourcen unmittelbar der CISO-Funktion zugeordnet sind und wie bereichsübergreifende Maßnahmen verbindlich priorisiert werden. Hilfreich sind benannte Verantwortliche, vereinbarte Umsetzungsfristen und ein Verfahren für Kapazitätskonflikte. Sonst entsteht eine Organisation, in der alle einer Maßnahme zustimmen und niemand Zeit dafür hat.
Dazu gehört die Verfügbarkeit des CISOs selbst. Wer zwei Tage pro Woche eingesetzt wird, erbringt ohne zusätzliche Vereinbarungen nicht dieselben Leistungen und Reaktionszeiten wie eine vollzeitlich verfügbare Führungskraft. Was dieser Zuschnitt kostet und wann er reicht, steht in Was kostet ein Interim CISO?
5. Welche fachlichen Freigaben darf der CISO erteilen?
Die Sicherheitsfunktion kann technische Mindestanforderungen definieren, Sicherheitsbewertungen abnehmen, Zugriffsverfahren genehmigen oder in definierten Situationen zusätzliche Schutzmaßnahmen verlangen. Das Mandat muss dabei zwischen fachlicher Beurteilung und unternehmerischer Risikofreigabe unterscheiden.
Eine Security-Freigabe bescheinigt nicht, dass ein verbleibendes Geschäftsrisiko vom Unternehmen akzeptiert wurde. Bei einer Lieferantenanbindung kann Security feststellen, dass die vorgegebenen Mindestkontrollen erfüllt sind. Fehlt eine zwingende Anforderung und soll der Betrieb dennoch starten, entsteht ein Ausnahme- oder Risikoakzeptanzprozess. Die Kompetenz dafür ist separat zu regeln.
Hilfreich ist eine Entscheidungsmatrix, die drei Fragen beantwortet: Wer bewertet? Wer entscheidet? Wer überwacht die Umsetzung? Die Antworten fallen je nach Tragweite unterschiedlich aus.
6. Welche Rolle übernimmt der CISO bei einem Cybervorfall?
Incident Response verlangt kurzfristige Maßnahmen. Ein kompromittiertes Konto muss gesperrt, ein betroffenes System isoliert, ein gefährdeter Zugang deaktiviert werden. Vorab autorisierte technische Teams können das ausführen, ohne für jede Aktion einen Geschäftsführungsbeschluss einzuholen.
Anders bei Entscheidungen mit erheblichen Auswirkungen auf Produktion, Kundenleistungen, die Sicherheit von Menschen oder wesentliche vertragliche Verpflichtungen. Hier muss definiert sein, wer Maßnahmen anordnet, wer die betrieblichen Folgen bewertet und wann der Krisenstab entscheidet. Der CISO kann die technische Lagebewertung und die Eskalation führen, ohne allein über einen Produktionsstopp zu entscheiden.
Diese Regeln müssen mit dem Incident-Response-Plan und dem Krisenmanagement übereinstimmen. Warum ein Plan allein dafür nicht genügt, zeigt Warum Krisenhandbücher im Ernstfall versagen.
7. Welche Erreichbarkeit, Vertretung und Eskalation sind vereinbart?
Eine Führungsrolle ist nicht durch einen Namen und eine E-Mail-Adresse verfügbar. Soll der CISO bei einem schweren Vorfall kurzfristig eingebunden werden, braucht es Bereitschaftszeiten, Kontaktwege, eine Vertretung und die Rolle eines operativen Incident-Managers.
Nicht jede CISO-Funktion braucht persönliche Rufbereitschaft rund um die Uhr. Aber jede Organisation braucht einen funktionsfähigen Weg, kritische Security-Entscheidungen auch bei Abwesenheit zu treffen.
Ebenso zu regeln ist, was geschieht, wenn ein Konflikt auf Arbeitsebene nicht gelöst wird. Ein Eskalationsrecht, das nie ausgelöst werden darf, weil man zunächst noch einmal bilateral sprechen soll, ist im Ernstfall wenig wert. Eskalationskriterien sollten nicht von persönlichen Beziehungen abhängen.
8. Wann wird das Mandat überprüft, und wie läuft die Übergabe?
Organisationen verändern sich. Neue Geschäftsbereiche, Zukäufe, zusätzliche regulatorische Anforderungen oder neue Technologien können dazu führen, dass ein passendes Mandat nicht mehr ausreicht. Die Rolle sollte deshalb regelmäßig prüfen, ob Verantwortung, Ressourcen und Befugnisse noch zusammenpassen. Bei einer bestehenden Funktion kann das Teil der jährlichen Governance- und Ressourcenplanung sein, bei einem Interim-Einsatz sind kürzere Reviews sinnvoll.
Eine Übergabe umfasst nicht nur Dokumente. Sie macht offene Entscheidungen, laufende Maßnahmen, nicht bestätigte Annahmen, Ansprechpartner und wesentliche Abhängigkeiten sichtbar. Wie sich das überprüfbar abnehmen lässt, steht in Wie eine Übergabe ohne Wissensverlust gelingt. Welche Entscheidungen in einer Vakanz nicht warten können, steht in Der CISO ist weg.
Das Mandats-Canvas: acht Felder für eine verbindliche Rollenklärung
Statt zuerst eine umfangreiche Rollenrichtlinie zu schreiben, lässt sich die Klärung mit einem kompakten Canvas beginnen. Die acht Felder bilden die Fragen von oben ab.
Jedes Feld sollte konkrete Festlegungen enthalten. „Berichtet regelmäßig an die Geschäftsführung" ist weniger hilfreich als „Quartalsweises Risikoreview mit der Geschäftsführung, unverzügliche Sondereskalation bei definierten kritischen Ereignissen". Die zweite Formulierung lässt sich später überprüfen, die erste nicht.
Zwei Unternehmen, zwei unterschiedliche Mandate
Ein universelles Mandatsmodell wäre wenig hilfreich. Wie eine CISO-Rolle ausgestaltet wird, hängt von Unternehmensgröße, Sicherheitsreife, Geschäftsmodell und bestehender Führungsorganisation ab. Beide folgenden Organisationen sind fiktiv.
Ein wachsendes SaaS-Unternehmen
350 Mitarbeitende, die wesentlichen Kundenleistungen laufen über eine Cloud-Plattform. Ein erfahrenes Engineering-Team übernimmt den technischen Betrieb, für Security Engineering gibt es spezialisierte Mitarbeitende, aber keinen vollzeitlichen CISO. Die Geschäftsführung beauftragt eine externe CISO-Funktion mit zwei Tagen pro Woche.
Das Mandat umfasst die Weiterentwicklung des Sicherheitsprogramms, priorisierte Risikobewertungen, die fachliche Begleitung wesentlicher Kundenanforderungen und ein regelmäßiges Managementreporting. Technische Produktionsänderungen verbleiben bei Engineering und Operations. Über zusätzliche Projektbudgets entscheidet die Geschäftsführung auf Grundlage vorbereiteter Optionen. Wesentliche Cyberrisiken akzeptiert der externe CISO nicht allein.
Damit das funktioniert, muss die operative Verantwortung klar besetzt sein. Vor allem braucht das Unternehmen eine erreichbare Incident-Führung unabhängig von den zwei vereinbarten Tagen.
Ein Industrieunternehmen mit mehreren Standorten
1.200 Mitarbeitende, produktionsnahe Systeme, zentrale IT, lokale Betriebsteams und externe Dienstleister. Der CISO leitet ein internes Security-Team und koordiniert das unternehmensweite Sicherheitsprogramm. Hier reichen zwei Tage pro Woche nicht aus, um zusätzlich eine umfangreiche Führungsaufgabe zu übernehmen.
Das Mandat enthält deshalb definierte Berichtslinien, ein zugeordnetes Security-Budget, vereinbarte Personalressourcen und die Mitwirkung der Standortverantwortlichen. Technische Sofortmaßnahmen führen autorisierte IT- und OT-Verantwortliche durch. Entscheidungen mit erheblichen Auswirkungen auf Produktion und Wertschöpfung verbleiben bei den zuständigen betrieblichen Instanzen. Der CISO hat ein geregeltes Eskalationsrecht und verantwortet die fachliche Zusammenführung des Cyberrisikobilds.
Nicht die Stellenbezeichnung definiert das Mandat, sondern der Auftrag und die Organisation, in der er erfüllt werden muss.
Eine Entscheidungsmatrix macht Befugnisse überprüfbar
Ein Mandat bleibt abstrakt, wenn unklar ist, wer im Tagesgeschäft handeln darf. Für das Industriebeispiel könnte eine vereinfachte Matrix so aussehen:
Die Matrix ist ein Beispiel für eine mögliche Organisationsregelung. Vor einer Übernahme in die Praxis ist sie mit geltenden Verträgen, rechtlichen Anforderungen und Krisenverfahren abzustimmen. Wichtig ist beides: Technische Sofortmaßnahmen dürfen nicht durch unnötige Managementfreigaben blockiert werden, und eine technische Sicherheitsfunktion darf ohne Mandat keine weitreichenden Geschäftsentscheidungen treffen.
Warum Verantwortung und Entscheidungsmacht nicht zusammenfallen
Der CISO steht zwischen Unternehmensleitung, Risikomanagement und operativen Teams. Er soll Risiken transparent machen und bewerten, kann die betroffenen Prozesse aber nicht selbst betreiben. Er kann Maßnahmen empfehlen, ist bei der Umsetzung auf andere angewiesen. Er kann die Qualität von Kontrollen überwachen, hat aber nicht die Autorität, Prioritäten anderer Bereiche eigenständig zu verändern.
Das ist keine Schwäche der Security-Organisation, sondern eine Folge arbeitsteiliger Unternehmensführung. Problematisch wird es erst, wenn diese Abhängigkeiten nicht geregelt sind. Ein gutes Mandat akzeptiert, dass unterschiedliche Rollen unterschiedliche Entscheidungen treffen, und schafft die Verbindlichkeit, mit der sie zusammenarbeiten: klare Fristen, dokumentierte Ausnahmen, transparente Interessenkonflikte und das Recht auf rechtzeitige Eskalation.
Woran sich die Wirksamkeit eines Mandats messen lässt
Ein unterschriebenes Mandat ist zunächst ein Dokument. Sein Nutzen zeigt sich im Alltag, und drei Prüffragen sind dafür besonders aufschlussreich.
Werden notwendige Entscheidungen rechtzeitig getroffen? Bleiben wesentliche Risiken über längere Zeit ohne zuständige Entscheidungsinstanz offen, ist die Governance nicht wirksam.
Können beschlossene Maßnahmen tatsächlich umgesetzt werden? Ein Maßnahmenplan hat wenig Wert, wenn Ressourcen, Priorisierung und Verantwortlichkeiten ungeklärt bleiben.
Funktionieren Eskalation und Vertretung unter Zeitdruck? Das lässt sich in einem Krisenszenario überprüfen. Ein bestätigter Eskalationsweg sollte praktisch erreichbar und handlungsfähig sein.
Die Ergebnisse gehören in die regelmäßige Überarbeitung des Mandats. Es ist kein einmaliges Organisationsprojekt, sondern Teil der laufenden Sicherheitsführung.
Nicht mehr formale Verantwortung, sondern wirksame Befugnisse
Viele Diskussionen über die CISO-Rolle drehen sich um Berichtslinien und Hierarchieebenen. Diese Fragen sind relevant, lösen das Grundproblem aber nicht. Ein CISO kann direkt an die Geschäftsführung berichten und dennoch zu wenig Zeit, Personal oder operative Unterstützung haben. Umgekehrt kann eine beim CIO verankerte Funktion wirksam arbeiten, wenn unabhängige Eskalation, angemessene Ressourcen und klare Entscheidungsrechte gewährleistet sind.
Entscheidend ist, ob die Sicherheitsfunktion den vereinbarten Auftrag erfüllen kann. Dafür müssen Verantwortung, Befugnisse und Kapazität zusammenpassen.
Ein gutes CISO-Mandat verleiht keine unbegrenzte Macht. Es schafft Klarheit darüber, wer wofür verantwortlich ist, wer entscheiden darf und wie das Unternehmen bei Konflikten handlungsfähig bleibt.
Häufige Fragen
Was gehört in ein CISO-Mandat?
Acht Punkte: der tatsächliche Auftrag mit Geltungsbereich, die Berichtslinie samt Eskalationsrecht, die Budgetkompetenz, die verfügbaren Personal- und Umsetzungsressourcen, die fachlichen Entscheidungsrechte, die Rolle im Incident, Erreichbarkeit und Vertretung sowie Review und Übergabe. Entscheidend ist, dass jeder Punkt konkret genug formuliert ist, um später überprüfbar zu sein.
Muss der CISO direkt an die Geschäftsführung berichten?
Nicht zwingend. Eine Zuordnung zum CIO kann funktionieren, wenn der CISO bei schwerwiegenden Risiken und Interessenkonflikten ein ausdrücklich geregeltes direktes Vortragsrecht gegenüber der Geschäftsführung hat. Problematisch wird es, wenn wesentliche Risiken ausschließlich über die Instanz berichtet werden können, die zugleich für die betroffenen IT-Prozesse verantwortlich ist.
Braucht ein CISO ein eigenes Budget?
Nicht in jedem Fall. Ein eigenes Budget, ein gemeinsames IT- und Security-Budget mit dokumentierten Entscheidungsrechten und ein dezentral finanziertes Programm können alle funktionieren. Geregelt sein muss, welche Ausgaben die Rolle unmittelbar auslösen darf, welche sie fachlich priorisiert und wer über zusätzliche Investitionen entscheidet.
Darf ein CISO Cyberrisiken freigeben?
Eine Security-Freigabe bestätigt, dass vorgegebene fachliche Anforderungen erfüllt sind. Sie ist keine unternehmerische Entscheidung über ein verbleibendes Geschäftsrisiko. Die Akzeptanz wesentlicher Risiken gehört zu den dafür legitimierten Instanzen, in der Regel zum Risikoverantwortlichen im Fachbereich oder zur Geschäftsführung.
Welche Befugnisse braucht der CISO bei einem Cybervorfall?
Technische Sofortmaßnahmen wie das Sperren eines Kontos oder das Isolieren eines Systems sollten vorab autorisiert sein und ohne Einzelfreigabe laufen. Entscheidungen mit erheblichen Auswirkungen auf Produktion, Kundenleistungen oder vertragliche Pflichten gehören dagegen zur zuständigen operativen Führung oder zum Krisenstab. Beides muss mit dem Incident-Response-Plan übereinstimmen.
Wie oft sollte ein CISO-Mandat überprüft werden?
Bei einer festen Besetzung einmal jährlich im Rahmen der Governance- und Ressourcenplanung, zusätzlich anlassbezogen bei Zukäufen, Reorganisationen oder neuen regulatorischen Anforderungen. Bei einem Interim-Einsatz sind kürzere Abstände sinnvoll, etwa nach der initialen Lageklärung und vor einer Verlängerung.
Fachliche Grundlagen
NIST Cybersecurity Framework 2.0, insbesondere GV.RR-01 bis GV.RR-03 zu Leitungsverantwortung, Rollen und Befugnissen sowie angemessenen Ressourcen. NIST SP 800-61 Rev. 3 zur organisatorischen Einbindung der Incident Response. Mandats-Canvas und Entscheidungsmatrix sind eigene Organisationsmodelle, keine vorgeschriebene Vorlage und kein Ersatz für Rechtsberatung.