Kurzantwort: Ein Interim-CISO-Mandat endet nicht mit dem letzten Managementbericht. Die nachfolgende Führungskraft muss Risiken, Entscheidungen, laufende Maßnahmen und wichtige Abhängigkeiten übernehmen können. Eine vollständige Ablage leistet das nicht. Entscheidend ist, ob die Nachfolge anschließend handlungsfähig ist.
120 Seiten Dokumentation, drei ungeklärte Entscheidungen
Nach sechs Monaten endet ein Interim-Mandat, der neue permanente CISO beginnt am folgenden Montag. Die Dokumentation ist sorgfältig zusammengestellt: ein aktualisiertes Risikoregister, eine Security-Roadmap, mehrere Managementpräsentationen, eine umfangreiche Projektübersicht.
In seiner ersten Woche stellt der neue CISO drei Fragen. Welche Ausnahme muss in den nächsten vier Wochen erneut genehmigt werden? Welche Maßnahme hängt an einer noch nicht bestätigten Budgetentscheidung? Und warum ist die Einführung einer neuen Sicherheitsplattform seit Wochen blockiert?
Die Antworten stehen nicht eindeutig in den Unterlagen. Der Interim CISO kennt sie aus Gesprächen. Dieses Wissen wurde aber nie in überprüfbare Führungsinformation übersetzt.
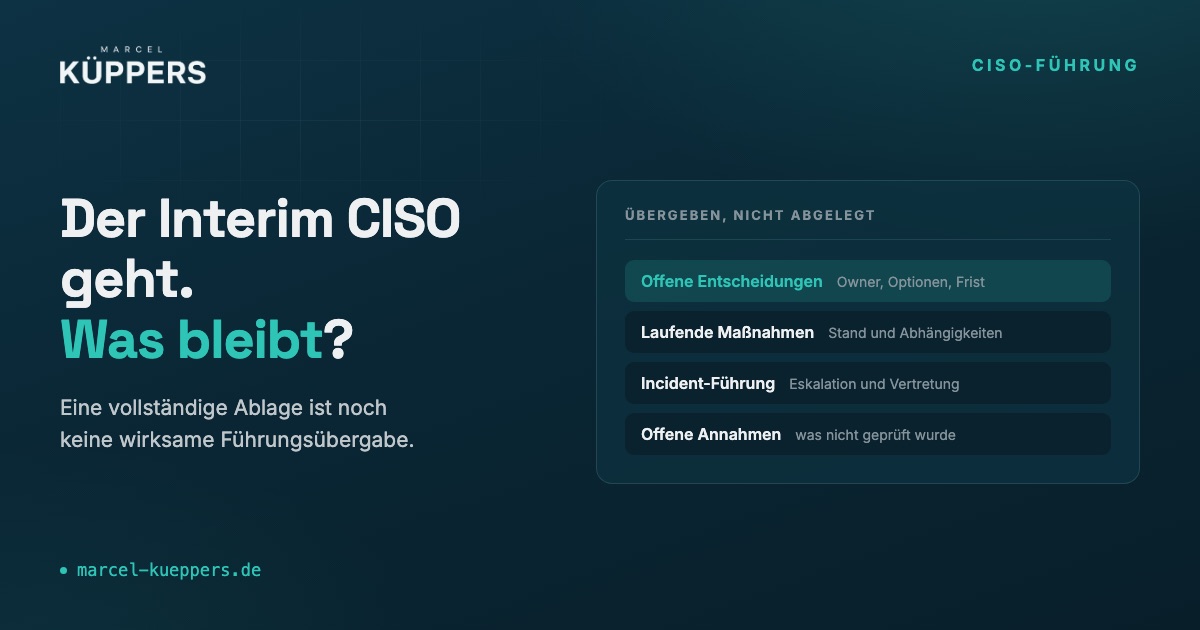
Eine vollständige Ablage ist noch keine wirksame Führungsübergabe.
Übergeben wird nicht ein Ordner, sondern die Fähigkeit, das Sicherheitsprogramm verantwortlich weiterzuführen.
Das Beispiel ist fiktiv. Der beschriebene Bruch zwischen Dokumentenlage und Entscheidungsfähigkeit tritt unabhängig von Unternehmensgröße und Branche auf.
Was tatsächlich übergeben werden muss
Das aktuelle Risikobild
Die Nachfolge braucht eine Übersicht der wesentlichen Geschäftsrisiken, ihrer technischen und organisatorischen Grundlage und des Behandlungsstands. Dabei muss erkennbar sein, welche Aussagen validiert sind und welche auf Annahmen beruhen. Besonders relevant sind Risiken mit offenen Managemententscheidungen, befristeten Ausnahmen oder erheblichem Umsetzungseinfluss.
Die Entscheidungshistorie
Ein Risikoregister beschreibt selten, warum eine Entscheidung so getroffen wurde. Die Übergabe sollte wesentliche Managementbeschlüsse mit ihren Annahmen, Verantwortlichen und Review-Terminen referenzieren. Nur dann lässt sich prüfen, ob die ursprüngliche Begründung noch trägt. Woran eine belastbare Entscheidung erkennbar ist, steht in Wer darf ein Cyberrisiko akzeptieren?
Das laufende Maßnahmenportfolio
Für wesentliche Vorhaben müssen Ziel, tatsächlicher Status, Risiken, Abhängigkeiten, Budget und verantwortliche Rollen bekannt sein. Eine Prozentangabe zum Projektfortschritt reicht nicht. Entscheidend ist, welche Wirkung erreicht wurde und was für den nächsten Meilenstein fehlt.
Die Sicherheitsorganisation und ihre Arbeitsweise
Die Übergabe muss zeigen, wie Security tatsächlich geführt wird. Welche Teams liefern operative Leistungen? Welche Eskalationen funktionieren wirklich? Wer übernimmt die Incident-Führung? Wo bestehen personelle oder organisatorische Abhängigkeiten? Ein Organigramm beantwortet davon höchstens die Hälfte. Welche Punkte dafür schriftlich geregelt sein sollten, habe ich in Security braucht ein Mandat beschrieben.
Offene Annahmen und nicht geprüfte Bereiche
Dieser Teil wird am häufigsten unterschätzt. Ein Interim CISO kann innerhalb seines Mandats nicht jede technische und organisatorische Aussage vollständig überprüfen. Was nicht validiert wurde, gehört deshalb ausdrücklich dokumentiert. Das schützt die Nachfolge vor falscher Sicherheit und verhindert, dass vorläufige Einschätzungen später als bestätigte Tatsachen behandelt werden.
Das Übergabepaket auf einer Seite
Acht Bereiche, jeder mit einem konkreten Nachweis. Entscheidend ist die letzte Spalte: Erst wenn die Nachfolge bestätigt, dass sie den Bereich übernehmen kann, ist er übergeben.
Zu jedem Bereich gehört ein tatsächlicher Dokumenten- oder Systemverweis. Die Übersicht darf keine zweite Ablage werden, die am Tag nach der Übergabe veraltet ist.
Übergabe über echte Entscheidungen
Die Qualität einer Übergabe zeigt sich an tatsächlichen Vorgängen. Die Nachfolge sollte deshalb nicht nur Dokumente erhalten, sondern ausgewählte Entscheidungen gemeinsam mit dem Interim CISO durchgehen. Geeignet sind eine wesentliche Risikoakzeptanz, eine kritische Lieferantenentscheidung und eine laufende Security-Investition.
Dabei wird die Richtung umgedreht: Die Nachfolge erläutert anhand der Unterlagen, welches Risiko besteht, wer entscheiden darf und welche nächsten Schritte nötig sind. Der Interim CISO ergänzt, was fehlt.
Das zeigt sofort, ob die Dokumentation trägt, und verhindert eine rein formale Übergabe, bei der alle Dateien übergeben, aber nicht verstanden wurden.
Das Abnahmekriterium ist Handlungsfähigkeit
Eine Übergabe lässt sich an konkreten Kriterien beurteilen. Die Nachfolge muss die wesentlichen Risiken erklären können, die nächsten Managemententscheidungen kennen, die Verantwortlichen für laufende Maßnahmen erreichen, wissen, wann eskaliert werden muss, und erkennen, welche Annahmen noch nicht überprüft sind.
Ist noch kein permanenter CISO verfügbar, muss eine andere ausdrücklich benannte Instanz die Aufgaben übernehmen. Ein Interim-Mandat darf nicht mit einer neuen Führungslücke enden. Welche Entscheidungen in so einer Lage nicht warten können, steht in Der CISO ist weg.
Der erste Review nach der Übergabe
Eine geordnete Übergabe sieht einen frühen Review-Termin vor. Nicht, weil die neue Führungskraft kontrolliert werden müsste, sondern weil sich manche Lücken erst im Betrieb zeigen. Nach zwei bis vier Wochen werden offene Fragen zu Risikobewertungen, Projektabhängigkeiten oder bisher informell gelebten Eskalationswegen sichtbar.
Wo die Mandatsbedingungen es zulassen, hilft eine befristete Rückfragemöglichkeit beim bisherigen Interim CISO. Sie ersetzt nicht die eigenständige Verantwortung der neuen Führungskraft.
Eine gute Übergabe macht den Interim CISO entbehrlich
Ein Interim-Mandat sollte nicht auf dauerhafte persönliche Abhängigkeit angelegt sein. Sein Erfolg zeigt sich darin, dass die Organisation anschließend ohne den bisherigen Mandatsträger weiterarbeitet. Dazu gehören dokumentierte Entscheidungen, funktionierende Führungsprozesse und ein realistisches Bild der offenen Risiken.
Eine gute CISO-Übergabe überträgt nicht nur Wissen. Sie überträgt die Fähigkeit, das Sicherheitsprogramm verantwortlich weiterzuführen.
Deshalb gehören Übergabeanforderungen und Abnahmekriterien nicht ans Ende eines Mandats, sondern in dessen Vereinbarung. Wie sich der Umfang eines solchen Mandats bemisst, steht in Was kostet ein Interim CISO?
Häufige Fragen
Was gehört in eine CISO-Übergabe?
Acht Bereiche: Mandat und Governance, das aktuelle Risikobild, offene Entscheidungen mit Owner und Frist, das laufende Sicherheitsprogramm, die Incident-Führung samt Vertretung, die Betriebskontrollen mit Prüfergebnissen, die ausdrücklich noch offenen Annahmen und eine Agenda für die nächsten 30 Tage. Jeder Bereich verweist auf ein echtes Dokument, nicht auf eine eigens angelegte Zweitablage.
Reicht eine vollständige Dokumentation für die Übergabe?
Nein. Eine Ablage beantwortet nicht, welche Ausnahme demnächst ausläuft, welche Maßnahme an einer offenen Budgetentscheidung hängt und warum ein Vorhaben blockiert ist. Dieses Wissen entsteht in Gesprächen und muss aktiv in überprüfbare Führungsinformation übersetzt werden.
Wie lässt sich prüfen, ob eine Übergabe funktioniert hat?
Indem die Nachfolge ausgewählte Entscheidungen erklärt, nicht der scheidende Interim CISO. Geeignet sind eine wesentliche Risikoakzeptanz, eine kritische Lieferantenentscheidung und eine laufende Investition. Wo die Erklärung stockt, fehlt Dokumentation.
Was passiert, wenn noch kein permanenter CISO gefunden ist?
Dann muss eine ausdrücklich benannte Instanz die Aufgaben übernehmen, mit geklärten Entscheidungsrechten und erreichbarer Eskalation. Ein Mandat, das ohne diese Festlegung endet, erzeugt dieselbe Führungslücke, die es ursprünglich schließen sollte.
Wann sollte der erste Review nach der Übergabe stattfinden?
Nach zwei bis vier Wochen. Vorher zeigen sich die praktischen Lücken noch nicht, später sind bereits Entscheidungen auf unsicherer Grundlage gefallen. Der Termin dient der Nachfolge, nicht der Kontrolle.
Warum gehören nicht validierte Annahmen in die Übergabe?
Weil ein Interim CISO innerhalb seines Mandats nicht jede Aussage prüfen kann. Wird das nicht benannt, behandelt die Nachfolge vorläufige Einschätzungen irgendwann als bestätigte Tatsachen. Eine offene Prüfliste ist ehrlicher und für die Nachfolge wertvoller als ein scheinbar geschlossenes Bild.
Fachliche Grundlagen
NIST Cybersecurity Framework 2.0, insbesondere die Govern-Funktion zu Rollen, Verantwortlichkeiten und der fortlaufenden Überwachung der Sicherheitssteuerung. NIST SP 800-61 Rev. 3 zur Einbindung der Incident Response in das Risikomanagement, relevant für den Übergabebereich Incident-Führung. Das Übergabepaket und die vier Phasen sind eigene Organisationsmodelle, keine vorgeschriebene Vorlage.